





 Pratite nas preko RSS-a
Sajber kriminalci šire špijunski malver za Android pomoću lažnih Facebook profila
Mobilni telefoni, 26.02.2018, 01:00 AM
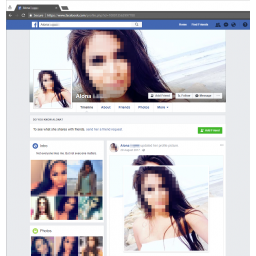
Facebook sa skoro 2 milijarde aktivnih korisnika mesečno je privlačna meta za sajber kriminalce. To dokazuje i kampanja koju su nedavno otkrili istraživači češke kompanije Avast u kojoj napadači koriste Facebook i Facebook Messenger da bi prevarili korisnike da instaliraju sofisticirani špijunski malver na svojim Android uređajima.
Prevaru je Avastu prijavio jedan od korisnika softvera kompanije koji je obavestio češke istraživače da je dobio poruke na Facebook Messengeru sa lažnih Facebook profila atraktivnih ali po svemu sudećim nepostojećim ženama. One su ga podsticale da preuzme aplikaciju za ćaskanje da bi nastavili komunikaciju. Poruke su sadržale linkove koji su čudno izgledali. Poruke su slale Rita, Kristina i Alona sa profila na kojima su bile slike atraktivnih žena.
Istraživači su odmah shvatili da se radi o prevari, i da su slike sa pomenutih profila ukradene od realnih ljudi i da su korišćene bez njihovog znanja i pristanka.
Aplikacija za ćaskanje koja se spominje u porukama je spyware, maskiran u Kik Messenger aplikaciju, koja se distribuira sa lažnog sajta. Žrtva se podstiče da klikne na link u poruci i da instalira najnoviju verziju aplikacije Kik Messenger.
Linkovi vode žrtve na veoma ubedljiv fišing sajt na kome se nalazi maliciozna verzija aplikacije Kik Messenger.
Istraživači Avasta nazvali su spyware Temting Cedar. Cilj napadača je krađa ličnih podataka sa Android uređaja žrtava, uključujući fotografije, kontakt liste, SMS poruke, evidencije poziva, lokaciju žrtve, ali malver može i da snima zvuke iz okoline uređaja kao i razgovore.
Prema tvrdnjama istraživača, kampanja je počela 2015. i do sada je bilo stotine žrtava, stanovnika Bliskog istoka. Najviše ih je iz Izraela, ali ih ima i u Kini, Francuskoj, Nemačkoj i SAD.
Na osnovu prikupljenih dokaza, istraživači veruju da se kampanja vodi iz Libana.
Avast je objavio nekoliko zamućenih fotografija koje su napadači koristili i koje pokazuju zašto bi korisnici društvenih mreža trebalo da se uzdrže od objavljivanja svojih pravih fotografija. Na Facebooku, korisnici ne bi trebalo da koriste svoje slike kao profilne ili naslovne fotografije profila. Privatne fotografije korisnika bi trebalo da budu vidljive samo njihovim bliskim prijateljima.
Ovo nije prvi put da napadači koriste fotografije privlačnih žena kao mamac za svoje žrtve. Šta više, ovo nije ni prva kampanja u kojoj su izraelski korisnici nagovarani da instaliraju špijunski softver na svoje telefone na ovaj način - pomoću fotografija atraktivnih žena. U januaru 2017. godine, Hamas je hakovao na desetine pametnih telefona pripadnika IDF-a (Izraelske odbrambene snage), pomoću slika zavodljivih žena sa Facebooka. Vojnici su na sličan način kao i u ovom slučaju nagovarani da preuzmu aplikaciju koja je krila malver koji je krao njihove poruke, kontakte, WhatsApp razgovore, a napadači su uspevali da otkriju i njihovu lokaciju.
2015., jedna provladina grupa libijskih hakera koristila je fotografije izraelskih ženskih vojnika za napade na izraelske zvaničnike trojancem Poison Ivy i za upad na servere izraelske vojske.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



