





 Pratite nas preko RSS-a
Sajber špijunaža: Mobilni spyware odveo istraživače do Libana
Mobilni telefoni, 22.01.2018, 00:30 AM
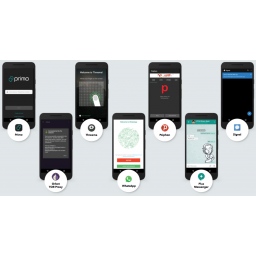
Fondacija za elektronske granice (Electronic Frontier Foundation, EFF) i kompanija Lookout otkrile su špijunsku kampanju čiji su ciljevi bili aktivisti, novinari, advokati, vojno osoblje i preduzeća u više od 20 zemalja Severne Amerike, Evrope, Bliskog Istoka i Azije. Kampanja je nazvana Dark Caracal, a istraživači su uspeli da je prate unazad do 2012. godine.
Napadači su tragali za informacijama sa Android uređaja i Windows računara: SMS porukama, evidencijama poziva, kontaktima, informacijama o nalozima, informacijama iz WhatsAppa, bazama podataka Telegrama i Skypea, fajlovima, pravnim i korporativnim dokumentima, fotografijama, audio snimcima i drugim podacima.
Malver koji je korišćen za izvlačenje podataka sa Android uređaja a koga su istraživači nazvali "Pallas" dolazi do žrtava u formi trojanizovanih aplikacija za razmenu poruka (Signal, WhatsApp, Threema, Primo, Plus Messanger), aplikacija za sigurnost i privatnost (Psiphon VPN, Orbot : TOR Proxy) ili drugih aplikacija (Adobe Flash, Google Play Push).
Sve ove aplikacije kada bi se instalirale na uređajima žrtava zadržavale su legitimnu funkcionalnost kako ne bi izazvale sumnju. Istovremeno, one su mogle da špijuniraju korisnike (aktiviraju mikrofon, fotografišu) i izvlače informacije.
Malveri koji se koriste za kompromitovanje Windows računara i špijuniranje korisnika uključuju Bandook RAT (potpisan važećim SSL sertifikatom) i CrossRAT (novi trojanac za daljinski pristup koji je razvila grupa Dark Caracal i koji može da kompromituje i Linux i OS X računare).
"Ni desktop ni mobilni malveri ne koriste ranjivosti nultog dana", kažu istraživači iz firme Lookout.
"Pallas se prvenstveno oslanja na dozvole odobrene prilikom instalacije da bi pristupao osetljivim korisničkim podacima. Međutim, postoji funkcionalnost koja omogućava napadaču da naloži zaraženom uređaju da preuzme i instalira dodatne aplikacije ili ažuriranja. Teoretski, to znači da je moguće da operateri koji upravljaju Pallasom pošalju određene exploit module na kompromitovane uređaje kako bi dobili potpuni pristup. "
Desktop malver dolazi u formi različitih fajlova, ali opet u njima se ne nalaze "nulti dani" ili opšte poznati exploiti. Najčešće se malver isporučuje žrtvama pomoću fišinga i uz pomoć nekog trika iz arsenala društvenog inženjeringa.
Istraživači veruju da se kampanjom Dark Caracal upravlja iz sedišta Glavne direkcije za opštu sigurnost (GDGS) u Bejrutu u Libanu.
Zajednička istraga Lookouta i EFF-a počela je nakon što je EFF objavio izveštaj o Operacije Manul, špijunskoj kampanju čiji su ciljevi novinari, aktivisti, advokati i disidenti koji su kritikovali režim predsednika Nursultana Nazarbajeva u Kazahstanu. Istraživači su zaključili da istu infrastrukturu deli više grupa i da se ona koristi u nekim novim kampanjama. Raznolikost naizgled nepovezanih kampanja koje su sprovedene pomoću ove infrastrukture sugeriše da je istovremeno koristi više grupa, kažu istraživači.
Zbog toga oni veruju da neko iznajmljuje Dark Caracal platformu za špijuniranje različitim grupama koje deluju u ime i za račun nekih država.
Primetno je i da je Dark Caracal deo trenda koju je viđen tokom protekle godine - APT grupe se okreću mobilnim platformama kao primarnim ciljevima.
"Ovo je veoma velika, globalna kampanja, usmerena na mobilne uređaje. Mobilni su budućnost špijuniranja, jer su telefoni puni podataka o svakodnevnom životu čoveka", kažu iz EFF-a.
"Jedna od zanimljivih stvari o ovom napadu koji je još uvek u toku jeste da ne zahteva sofisticirani ili skupi exploit. Umesto toga, sve što je bilo potrebno Dark Caracalu su dozvole za aplikacije koje su korisnici sami odobrili kada su ih preuzeli, ne shvatajući da sadrže malver", ističu iz EFF-a. "Ovo istraživanje pokazuje da nije teško napraviti strategiju koja omogućava ljudima i vladama da špijuniraju ciljeve širom sveta".
U izjavi objavljenoj na blogu kompanije Lookout, Google je rekao da je uveren da zaražene aplikacije nisu preuzimane iz Play prodavnice.
"Google je identifikovao aplikacije povezane sa ovom gupom. Nijedna od njih nije bila u Google Play prodavnici. Google Play Protect je ažuriran da bi zaštitio korisničke uređaje od ovih aplikacija i trenutno je u procesu uklanjanja ovih aplikacija sa svih pogođenih uređaja."
Istraživači veruju da je Dark Caracal kampanja aktivna od 2012. godine, ali je teško utvrditi njen početak zbog naizgled nepovezanih špijunskih kampanja koje dele iste domene.
U više navrata se rad grupe Dark Caracal pogrešno pripisivao drugim grupama, kažu istraživači.
U novembru, Avganistan je zabranio WhatsApp i Telegram kako bi sprečio grupe pobunjenika da koriste šifrovane poruke. U decembru, Iran je ograničio upotrebu ovih aplikacija posle serije protesta protiv vlasti.
Upotreba aplikacije koja može ukrasti podatke bi državama pružila mnogo više informacija nego jednostavna zabrana, izjavio je za BBC profesor Alan Vudvard, stručnjak za sajber bezbednost.
"Uvek je teško dokazati umešanost države. Tokom hladnog rata, zemlje su koristile plaćenike i to je ono što sada vidimo na internetu."
On kaže da nije jasno gde su zaražene aplikacije preuzimane, ako Google tvrdi da ih žrtve nisu preuzimale iz Play prodavnice. On pretpostavlja da su možda preuzimane sa nečega što izgleda kao zvanični sajt. "Ljudi moraju biti oprezni u vezi sa tim šta preuzimaju", kaže Vudvard.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



