





 Pratite nas preko RSS-a
Trojanizovani adware: Malver koji se toliko teško uklanja da je jednostavnije kupiti novi telefon
Mobilni telefoni, 09.11.2015, 01:00 AM
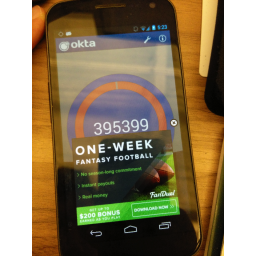
Automatsko rootovanje je zabrinjavajući razvoj u ekosistemu Androida, gde malver automatski rootuje uređaj pošto ga korisnik instalira, postavljajući se kao sistemska aplikacija koju je skoro nemoguće ukloniti, a u nekim slučajevima za žrtve je jednostavnije da kupe novi uređaj nego da pokušavaju da uklone malver sa telefona. Adware, koji je prepoznatljiv po agresivnim reklamama, sada postaje trojanizovan i sofisticiran, i to je novi trend na koji upozoravaju istraživači iz firme Lookout.
Istraživači Lookouta su pronašli 20000 primeraka ove vrste trojanizovanog adwarea maskiranog u popularne legitimne aplikacije, među kojima su Candy Crush, Facebook, GoogleNow, NYTimes, Okta, Snapchat, Twitter, WhatsApp i mnoge druge.
Sajber kriminalci koji stoje iza ovih familija malvera ubacuju maliciozni kod u hiljade popularnih aplikacija iz Google Play prodavnice, koje zatim objavljuju u alternativnim prodavnicama aplikacija.
Takve aplikacije su u potpnosti funkcionalne, i pružaju korisnicima ono što oni od njih očekuju i zbog čega su ih preuzeli. “Jedini” problem je to što one imaju dodat maliciozni kod.
Za razliku od starijih adwarea čije je prisustvo na uređaju očigledno i iritantno u toj meri da je korisnik prinuđen da ih deinstalira, nova vrsta adwarea radi u pozadini, nevidljiva za korisnika. Žrtve su uglavnom prinuđene da potraže pomoć profesionalaca ili da jednostavno kupe novi uređaj.
Rootovanje uređaja je bezbednosni rizik, jer druge aplikacije tada mogu da dobiju administratorski pristup uređaju, koji im omogućava neograničeni pristup fajlovima izvan njihovog domena. Obično aplikacijama nije dozvoljeno da pristupaju fajlovima drugih aplikacija, ali sa administratorskim pristupom, ovo ograničenje se lako zaobilazi.
Istraživači Lookouta analizirali su tri međusobno povezane familije adwarea nazvane Shuanet, Kemoge (ili ShiftyBug) i Shedun. Sve tri familije malvera se mogu svrstati u trojanizovani adware.
Ove tri familije malvera odgovorne su za više od 20000 prepakovanih legitimnih popularnih aplikacija koje su dostupne u alternativnim prodavnicama aplikacija. Jedine koje su izuzete od dodavanja malicioznog koda su antivirusne aplikacije, što ukazuje da je ova kampanja inficiranja legitimnih aplikacija malicioznim kodom pažljivo planirana.
U Lookoutu ne veruju da su ove aplikacije delo istog autora ili grupe, ali smatraju da su one na neki način povezane.
Istraživači su uspeli da nađu vezu između Shuanet, Shedun i ShiftyBug malvera. Neke varijante iz ove tri familije dele 71 do 82% koda, što znači da su autori koristili isti kod da bi napravili svoje verzije trojanizovanog adwarea. U najmanju ruku, jasno je da su autori ovih malvera bar čuli jedni za druge.
Tri familije malvera takođe dele i exploite. Da bi rootovao uređaj, svaki trojanizovani adware koristi javno dostupne exploite. ShiftyBug naprimer, dolazi u paketu sa najmanje osam njih. ShiftyBug i Shuanet koriste sledeće zajedničke exploite: Memexploit, Framaroot i ExynosAbuse. Nijedan od njih nije novi exploit, šta više, reč je o veoma popularnim exploitima.
Trojanizovani adware je iz navedenih razloga veliki problem kako za obične korisnike, tako i za firme, pa i za programere legitimnih aplikacija koji su često nepravedno okrivljeni za zlonamerne aktivnosti malvera koji je dodat njihovim aplikacijama. Ustvari, u tim slučajevima, žrtve su i korisnici aplikacija i njihovi autori.
U Lookoutu očekuju da trojanizovani adware postane još sofisticiraniji. Nekada je aware samo mogao da ubedi korisnika da instalira nove aplikacije tako što je prikazivao dosadne reklame za njih. Sada adware može da instalira aplikacije bez znanja korisnika.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



