





 Pratite nas preko RSS-a
Američka bolnica zbog infekcije ransomwareom platila otkup od 55000 dolara iako je imala rezervne kopije
Vesti, 19.01.2018, 00:00 AM
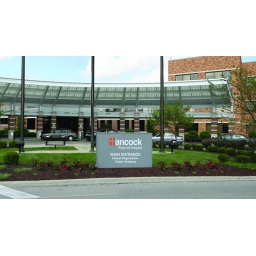
Regionalna bolnica Hancock Health u Grinfildu, u američkoj državi Indijani, platila je 55000 dolara da bi se otaraslila ransomwarea koji je inficirao njene sisteme i poremetio rad bolnice.
Napad se dogodio 11. januara. Sistemi bolnice inficirani su ransomwareom SamSam, koji je šifrovao 1400 fajlova i promenio njihove nazive u "I'm sorry",
IT osoblje bolnice je odmah reagovalo i zatražilo od zaposlenih da isključe sve računare kako se ransomware ne bi širio sa računara na računar. U petak, dan posle napada, bolnica je bila oblepljena obaveštenjem u kome se od zaposlenih tražilo da isključe sve računare dok se problem ne reši.
Neki lokalni mediji su preneli da je bolnica obustavila operacije. Medicinsko osoblje i uprava nastavili su da rade, koristeći staru dobru olovku i papir umesto računara. Pacijenti su dobijali uobičajenu terapiju i negu, jer napad nije uticao na opremu za dijagnostiku i lečenje.
Direktor bolnice Stiv Long je rekao da je uprkos tome što je bolnica imala rezervne kopije, odlučeno da se napadačima isplati otkup u iznosu od 4 Bitcoina, čija je vrednost u subotu ujutro bila oko 55000 dolara.
Prema njegovim rečima, vraćanje fajlova iz rezervnih kopija nije bilo rešenje, jer bi to trajalo nekoliko dana, a možda čak i nedelja dok svi sistemi ne bi biliu funkciji. Procenjeno je da je plaćanje otkupa brže, a i jeftinije, jer bi ceo proces oporavka fajlova i sistema koštao više od 55000 dolara koliko je isplaćeno napadačima.
Policija obično savetuje žrtavama da ne plaćaju otkup, jer nema garancije da će im fajlovi biti vraćeni. Ali bolnici Hancock Health se kockanje isplatilo: napadači su im poslali ključ za dešifrovanje u subotu ujutro. Do ponedeljka, svi sistemi su bili u funkciji, a bolnica je na svom sajtu objavila kratko saopštenje u kome je potvrđeno da se incident dogodio, ali sa vrlo malo drugih detalja. Bolnica tvrdi da podaci pacijenata nisu kompromitovani u napadu.
Ransomware SamSam prvi put se pojavio pre dve godine. On je korišćen samo u ciljanim napadima. Kriminalci koji stoje iza ransomwarea SamSam obično skeniraju internet tražeći računare sa otvorenim RDP konekcijama.
Iako bolnica nije potvrdila da je u pitanju klasičan scenario napada ransomwarea SamSam, iz bolnice su ipak pojasnili da nije u pitanju uobičajeni scenario u kome zaposleni otvara malverom inficirani email.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



