





 Pratite nas preko RSS-a
Greška u Metinom AI sistemu za korisničku podršku omogućila preuzimanje Instagram naloga
Vesti, 02.06.2026, 13:00 PM
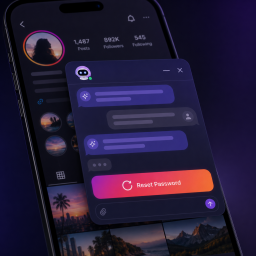
Kritična greška u Metinom AI sistemu za korisničku podršku na Instagramu omogućila je napadačima da zaobiđu dvofaktorsku autentifikaciju jednostavnim zahtevom upućenim botu.
Meta je potvrdila da je otklonila bezbednosni propust u AI sistemu za korisničku podršku koji je bio zloupotrebljen za preuzimanje pojedinih Instagram naloga.
Tokom vikenda više profila kompromitovano je za svega nekoliko minuta, a ukradena korisnička imena ponuđena su na prodaju na Telegramu gotovo odmah nakon preuzimanja naloga.
Napad nije zahtevao malver, fišing linkove niti pristup imejl adresi žrtve.
Prema izveštajima istraživača bezbednosti, napadači su koristili Meta AI podršku kako bi pokrenuli proces promene imejl adrese i resetovanja lozinke bez pristupa nalogu žrtve.
Navodno je bilo dovoljno da napadač tokom razgovora sa AI asistentom navede korisničko ime ciljanog naloga i zatraži povezivanje nove imejl adrese sa tim nalogom, nakon čega bi verifikacioni kod bio poslat na imejl adresu napadača. Napadač bi prosledio kod nazad botu, koji je zatim prikazao dugme „Resetuj lozinku“. Istraživači tvrde da je AI sistem u pojedinim slučajevima izvršavao zahteve bez dodatne provere identiteta korisnika, što je napadačima omogućavalo da preuzmu kontrolu nad nalogom i promene pristupne podatke.
Ni u jednom trenutku legitimni vlasnik naloga nije primio SMS upozorenje, push obaveštenje ili upozoravajući imejl.
Među metama su se, prema dostupnim informacijama, našli verifikovani profili, popularni Instagram nalozi sa kratkim korisničkim imenima velike tržišne vrednosti i pojedini institucionalni nalozi.
Stručnjaci su propust opisali kao primer takozvane „confused deputy“ ranjivosti, situacije u kojoj sistem sa višim privilegijama izvršava radnje u ime korisnika bez adekvatne provere ovlašćenja.
Meta je saopštila da je problem otklonjen i da su AI funkcije povezane sa promenom imejl adresa i resetovanjem lozinki dodatno ograničene.
Kompanija je navela da nije došlo do kompromitovanja njenih internih sistema, ali istraživači upozoravaju da ovakvi incidenti pokazuju rizike povezane sa AI agentima koji imaju direktan pristup osetljivim funkcijama za upravljanje korisničkim nalozima.
Korisnicima se preporučuje korišćenje aplikacija za autentifikaciju umesto SMS verifikacije, redovna provera aktivnih sesija i ažuriranje rezervnih kodova za oporavak naloga.

Izdvojeno
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje
Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Google upozorava: Hakeri sve češće ciljaju AI alate za pisanje koda

Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve... Dalje
Hakeri mogu da prisluškuju korisnike preko LG televizora čak i u standby režimu

Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki... Dalje
Haker uz pomoć AI agenata izveo ransomware napad za samo 10 sati i žrtvi ostavio bezbednosni izveštaj

Ransomware napadač uspeo je da za manje od deset sati prodre duboko u mrežu jedne kompanije koristeći AI agente za automatizovanje velikog dela nap... Dalje
Pratite nas

Nagrade


Prijatelji



