





 Pratite nas preko RSS-a
Apple objavio ažuriranja za iOS i macOS i ranjivost koju hakeri koriste u napadima
Vesti, 13.09.2022, 11:30 AM
Apple je objavio niz bezbednosnih ažuriranja za više ranjivosti u iOS-u i macOS-u, uključujući novu grešku nultog dana koja je korišćena u napadima.
Greška, koja nosi oznaku CVE-2022-32917, je u komponenti kernela a mogla bi da omogući zlonamernoj aplikaciji da izvrši proizvoljni kod sa privilegijama kernela.
„Apple je svestan izveštaja da je ovaj problem možda bio aktivno iskorišćen“, priznao je proizvođač iPhonea.
Bag je otkrio anonimni istraživač a CVE-2022-32917 je druga greška nultog dana u vezi sa kernelom koju je Apple otklonio za manje od mesec dana.
Zakrpe su dostupne u verzijama iOS 15.7, iPadOS 15.7, iOS 16, macOS Big Sur 11.7 i macOS Monterey 12.6. Ažuriranja za iOS i iPadOS pokrivaju iPhone 6s i novije verzije, iPad Pro (svi modeli), iPad Air 2 i novije, iPad 5. generacije i novije, iPad mini 4 i novije verzije i iPod touch (7. generacija).
Apple je od početka godine rešio sedam aktivno iskorišćenih grešaka nultog dana i jednu javno poznatu ranjivost nultog dana.
Pored CVE-2022-32917, Apple je zakrpio još 10 ranjivosti sa iOS 16, uključujući kontakte, mape kernela, MediaLibrary, Safari i WebKit. Ažuriranje iOS 16 je takođe značajno po tome što uključuje novi režim zaključavanja (Lockdown Mode) koji je dizajniran da otežava napade bez klika.
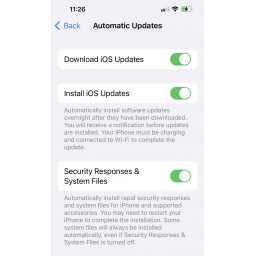
iOS uvodi i funkciju pod nazivom Rapid Security Response koja omogućava korisnicima da automatski instaliraju bezbednosne ispravke na iOS uređaje bez potpunog ažuriranja operativnog sistema.
„Brzi bezbednosni odgovori brže donose važna bezbednosna poboljšanja, pre nego što postanu deo drugih poboljšanja u budućem ažuriranju softvera“, navodi Apple u dokumentu podrške objavljenom u ponedeljak.
Na kraju, iOS 16 takođe donosi podršku za pristupne ključeve u veb pretraživaču Safari, mehanizmu za prijavu bez lozinke koji omogućava korisnicima da se prijave na veb sajtove i servise autentifikacijom putem Touch ID-a ili Face ID-a.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



