





 Pratite nas preko RSS-a
Bag u TikToku otkriva brojeve telefona i privatne podatke korisnika
Vesti, 27.01.2021, 10:00 AM
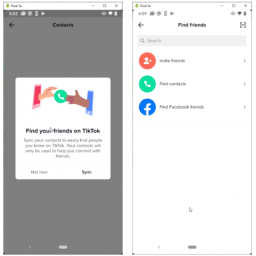
Istraživači Check Pointa otkrili su sigurnosnu ranjivost u TikToku koja je, pre nego što je problem rešen, omogućavala napadačima da zaobiđu zaštitu privatnosti platforme i pristupe privatnim ličnim podacima korisnika, uključujući i brojeve telefona i korisničke ID-jeve.
„Podaci o profilu kojima je bilo moguće pristupiti preko ove ranjivosti uključuju telefonski broj, nadimak, slike profila i avatar, jedinstvene korisničke ID-jeve, kao i određena podešavanja profila“, kažu iz Check Pointa.
Podaci o korisnicima koji bi se mogli prikupiti mogli su se kasnije koristiti za pokretanje spear phishing napada i za druge vrste zlonamernih aktivnosti.
Ovaj bag uticao je samo na one korisnike TikToka koji su povezali telefonski broj sa svojim nalogom ili su se prijavili sa telefonskim brojem.
TikTok je izdao zakrpu nakon što je obavešten o bagu u aplikaciji.
Greška je zapravo u TikTokovoj funkciji „Pronađi prijatelje“ koja omogućava korisnicima da sinhronizuju svoje kontakte sa servisom kako bi pronašli ljude koje bi možda želeli da prate.
Kontakti se šalju TikToku putem HTTP zahteva u formatu liste koja se sastoji od heširanih imena kontakata i odgovarajućih brojeva telefona.
Aplikacija u sledećem koraku šalje drugi HTTP zahtev koji preuzima TikTok profile povezane sa telefonskim brojevima poslatim u prethodnom zahtevu. Ovaj odgovor uključuje imena profila, brojeve telefona, fotografije i druge informacije povezane sa profilom.
Iako su zahtevi za otpremanje i sinhronizaciju ograničeni na 500 kontakata dnevno, po korisniku i po uređaju, istraživači Check Pointa pronašli su način da zaobiđu ovo ograničenje pomoću identifikatora uređaja, kolačića sesije koje je server postavio, jedinstvenog tokena nazvanog „X-Tt-Token“ koji se podešava prilikom prijave na nalog SMS-om i simuliraju čitav proces iz emulatora koji radi na Androidu 6.0.1.
Bag je omogućio istraživačima automatizaciju postupka učitavanja i sinhronizacije kontakata u velikom obimu i stvaranje baze podataka naloga i povezanih brojeva telefona.
Ovo nije prvo otkriće ranjivosti TikToka za istraživače Check Pointa. U januaru 2020. oni su otkrili više ranjivosti u aplikaciji TikTok koje su mogle biti iskorišćene da bi se manipulisalo sadržajem korisničkih naloga, uključujući brisanje videa, postavljanje novih videa po izboru napadača, objavljivanje privatnih „skrivenih“ video snimaka i otkrivanje ličnih podataka sačuvanih na nalogu.
TikTok je prošlog oktobra ušao u partnerstvo sa HackerOne kako bi pomogao korisnicima i profesionalcima da prijave tehničke probleme sa platformom. Kritične ranjivosti (CVSS ocena 9 - 10) ispunjavaju uslove za nagrade u iznosu od 6900 do 14800 dolara..
„Naša primarna motivacija ovog puta, bila je da istražimo privatnost TikToka“, rekao je Oded Vanunu, šef istraživanja ranjivosti proizvoda u Check Pointu. “Bili smo znatiželjni da vidimo da li se TikTok platforma može koristiti za prikupljanje privatnih podataka korisnika. Ispostavilo se da je odgovor bio potvrdan, jer smo uspeli da zaobiđemo višestruke zaštitne mehanizme TikToka što vodi narušavanju privatnosti. Napadač sa takvim osetljivim informacijama mogao bi da izvrši čitav niz zlonamernih aktivnosti, kao što je spear phishing ili druge kriminalne aktivnosti.“

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



