





 Pratite nas preko RSS-a
Bezbednosni propust Kr00k u Wi-Fi čipovima ugrožava oko milijardu uređaja
Vesti, 27.02.2020, 04:00 AM
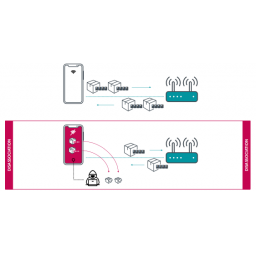
Istraživači kompanije ESET otkrili su bezbednosni propust koji je nazvan “Kr00k” (CVE-2019-15126) u široko korišćenim Wi-Fi čipovima koje proizvode Broadcom i Cypress, koji se nalaze na milionima uređaja, uključujući pametne telefone, laptop računare, rutere i IoT uređaje. Istraživači kažu da bi zbog ovog propusta napadima moglo biti podložno i milijardu uređaja.
Novootkrivena ranjivost mogla bi omogućiti napadačima da presreću i dešifruju Wi-Fi saobraćaj i dođu do nekih osetljivih podataka iz bežične komunikacije. Napadač ne mora da bude povezan sa bežičnom mrežom žrtve a propust funkcioniše protiv ranjivih uređaja koji koriste protokole WPA2-Personal ili WPA2-Enterprise, sa AES-CCMP enkripcijom.
Dobra vest je da su Broadcom i Cypress već objavili ažuriranja kako bi popravili ranjivost.
Pre nego što su zakrpe objavljene, istraživači ESET-a rekli su da su testirali i potvrdili da Kr00k utiče na uređaje koje proizvode Amazon, Apple, Google, Samsung, Raspberry Pi Foundation, Xiaomi, Asus i Huawei.
ESET je takođe testirao Wi-Fi čipove Qualcomma, Ralinka, Realteka i Mediateka, ali da nisu mogli da izvedu napad. Međutim, kompanija kaže da je moguće da i ovi proizvođači imaju čipove koje oni nisu testirali a koji bi mogli biti ranjivi.
ESET je o svom otkriću obavestio Broadcom i Cypress prošlog leta. Mnogi od uređaja na koje utiče ovaj bag već su dobili zakrpe. Pre toga, procene ESET-a su bile da je više od milijardu uređaja podložno Kr00k napadima.
Više detalja o ovom bagu možete naći na sajtu kompanije ESET.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



