





 Pratite nas preko RSS-a
Bot mreža Million-Machine manipuliše rezultatima pretrage popularnih pretraživača
Vesti, 18.05.2016, 01:00 AM
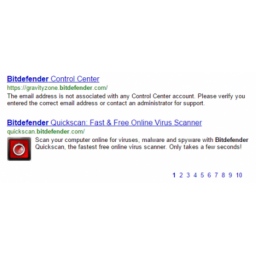
Malver nazvan “Redirector.Paco Trojan” inficirao je 900000 računara širom sveta, objavili su istraživači iz kompanije Bitdefender. Bot mreža koju čine inficirani računari nazvana je Million-Machine.
Do infekcije ovim trojancem dolazi kada žrtve preuzmu i instaliraju inficirane verzije popularnih programa kao što su WinRAR, YouTube Downloader, Connectify, KMSPico ili Stardock Start8.
Cilj malvera je da preusmerava saobraćaj kada žrtve koriste popularne pretraživače kao što su Google, Yahoo ili Bing i da prave rezultate zamenjuje drugim dobijenim iz Googleove prilagođene pretrage. Na taj način malver pomaže sajber kriminalcima da zarade od AdSense programa.
Googleov AdSense za pretragu programa postavlja relevantne oglase na stranice sa rezultatima pretrage Custom Search Enginea, i deli svoj deo prihoda od oglašavanja sa AdSense partnerima.
Kada inficira računar, trojanac Paco vrši nekoliko izmena u registru, dodajući dva unosa - “Adobe Flash Scheduler” i “Adobe Flash Update”, što malveru garantuje da će biti pokrenut prilikom svakog pokretanja sistema.
Malver menja i podešavanja Internet Explorera, dodajući PAC (Proxy Auto Configuration) skriptu koja preotima web saobraćaj preko lokalnog proxy severa na portu 9090.
Preusmeravanje omogućava malveru kontrolu celokupnog web saobraćaja sa računara. Paco traži upite za popularne pretraživače kao što su Google, Bing i Yahoo, i umesto njih prikazuje lažne web stranice, oponašajući njihov korisnički interfejs.
Lokalni sertifikat omogućava malveru da izbegne prikazivanje HTTPS grešaka u browseru, ali ako korisnik klikne na ikonu katanca u adresnoj traci, videće da pravi izvor sertifikata nije onaj koji bi trebalo da bude.
Kada korisnik unese upite, malver će mu odgovoriti lažnim rezultatima pretrage koji zamenjuju prave linkove drugima linkovima dobijenim iz Googleove prilagođene pretrage.
Korisnici mogu prepoznati lažne stranice sa rezultatima pretrage jer nema Googleovog loga na dnu stranice. Osim toga, stranicama treba mnogo vremena da se učitaju, a korisnici takođe mogu videti poruke kao što su “Waiting for proxy tunnel” ili “Downloading proxy script” u statusnoj traci browsera.
Sve infekcije malvera Paco su koordinisane sa centralnog komandnog servera. Od kada se pojavila sredinom septembra 2014. bot mreža je dostigla broj od 900000 inficiranih računara širom sveta. Većina žrtava se nalazi u Indiji, Maleziji, Grčkoj, SAD, Italiji, Pakistanu, Brazilu i Alžiru.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



