





 Pratite nas preko RSS-a
EU istražuje kako su falsifikovani digitalni zeleni covid sertifikati koji se prodaju na hakerskim forumima i Telegramu
Vesti, 02.11.2021, 10:00 AM
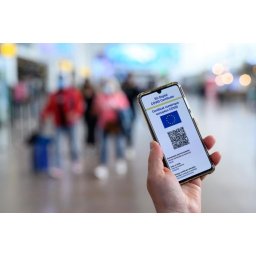
Kriptografski ključevi koji se koriste za potpisivanje EU digitalnih Covid sertifikata navodno su procurili i distribuiraju se u mesindžerima i na sajtovima na kojima se prodaju ukradeni podaci.
Ključevi su zloupotrebljeni za izradu lažnih zelenih sertifikata EU na ime Adolfa Hitlera, Mikija Mausa, Sunđer Boba, a svi oni su prepoznati kao validni od strane zvaničnih aplikacija.
„Da bi demonstrirali svoje mogućnosti i privukli potencijalne kupce, (neidentifikovani hakeri) su kreirali zeleni sertifikat izdat na ime Adolfa Hitlera, pri čemu je QR kod bio važeći u vreme verifikacije. Ono što je najneugodnije i najopasnije - QR kod prolazi verifikaciju aplikacije kao ispravan“, navodi se u saopštenju kompanije Kaspersky koja je istraživala ovaj incident.
Digitalni zeleni sertifikat stanovnicima Evropske unije pomaže da neometano putuju preko granica dokazujući da su ili vakcinisani protiv COVID-19, ili da su dobili negativan rezultat testa ili da su se uspešno oporavili od COVID-19.
Neki prodavci na hakerskim sajtovima i posebno na Telegramu prodaju falsifikovane potvrde o vakcinaciji, koje su očigledno izdale zdravstvene službe Poljske ili Francuske.
„Nekoliko teorija objašnjava kako su mogli to da urade. Prema jednoj od njih, kriminalci su nekako dobili tajni kriptografski ključ koji im omogućava da izdaju takve sertifikate. Ako je ovo objašnjenje, legitimni sertifikati će najverovatnije morati da budu poništeni“, kaže Kaspersky.
Prema drugoj teoriji, prodavci su imali saučesnike u zdravstvenim sistemima Francuske i Poljske. U ovom slučaju, ponovno izdavanje kriptografskog ključa ne može pomoći - tu ima posla za policiju koja će morati da identifikuje ljude koji su u tome učestvovali.
Cena evropskih zelenih sertifikata koji se prodaju na hakerskim forumima je 300 dolara.
QR kodovi u EU digitalnim COVID sertifikatima uključuju digitalni potpis radi zaštite od falsifikovanja. Kada se sertifikat proveri pomoću zvaničnih aplikacija, QR kod se skenira i potpis se verifikuje.
Svaka telo koje izdaje sertifikat ima svoj ključ za digitalni potpis. Svi ovi ključevi se čuvaju u zaštićenoj bazi podataka u svakoj zemlji. Ono što nije jasno je da li su kompromitovani ključevi u svim zemljama EU ili samo ključevi izdavalaca sertifikata u nekim zemljama.
Do sada su viđeni lažni sertifikati iz Francuske, Nemačke, Italije, Holandije, Makedonije, Poljske i drugih zemalja.
EU istražuje ovaj incident.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



