





 Pratite nas preko RSS-a
Google će automatski blokirati preuzimanje malicioznih fajlova u Chrome-u
Vesti, 15.01.2014, 08:41 AM
Google je ispravio pet ranjivosti u browser-u Chrome i aktivirao automatsko blokiranje preuzimanja malicioznih fajlova u Chrome-u.
Krajem oktobra Google je najavio da će naredne verzije Chrome-a automatski blokirati pokušaje preuzimanja malvera i tako zaustavljati drive-by download napade i pokušaje instaliranja malvera koji dolaze u paketu sa navodno legitimnim programima kao što su besplatni skrinsejveri, video plugin-ovi i lažna sigurnosna ažuriranja za programe.
Uspeh napada zavisi od sposobnosti napadača da instaliraju fajlove na računarima korisnika, uz saradnju korisnika ili automatskim preuzimanjem fajla u pozadini. To je srž mnogih web napada a promena u Chrome-u treba da pruži korisnicima dodatni sloj zaštite, čak i onda kada se desi da kliknu na maliciozni fajl ili posete web sajt sa koga će krenuti drive by download napad.
Osim ove značajne promene u bezbednosti Chrome-a, Google je ispravio i pet sigurnosnih propusta u browser-u, uključujući i onaj koji može primorati browser da se sinhronizuje sa Google nalogom napadača.
Osim ovih ranjivosti koje su kompaniji prijavili nezavisni istraživači, Google je ispravio i 20 drugih propusta koji su otkrili Google-ovi stručnjaci.
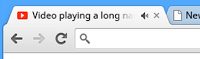
Iako nije povezana sa bezbednošću, vredi spomenuti još jednu novinu u stabilnoj verziji Chrome-a. Beta verzija browser-a koja je objavljena u novembru ponudila je korisnicima pomoć u pronalaženju kartice browser-a koja je odgovorna zato što iznenada čujete iritantni zvuk na primer reklame sa nekog sajta a niste sigurni odakle dolazi. Prepoznaćete je po ikonici zvučnika na kartici a ako pređete kursorom miša preko ikonice videćete obaveštenje: “Ova kartica reprodukuje zvuk.”

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



