





 Pratite nas preko RSS-a
Kad promena lozinke ne pomaže: novi phishing napad omogućava hakerima trajni pristup nalogu
Vesti, 04.09.2026, 12:30 PM
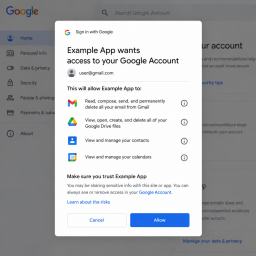
Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez krađe lozinke ili zaobilaženja višefaktorske autentifikacije (MFA). Posebno je problematično to što promena lozinke nakon napada ne ukida napadačima pristup nalogu.
Prema upozorenju FBI-ja, napadači ovom tehnikom od kraja 2025. godine ciljaju istaknute pojedince, članove njihovih porodica i ljude sa kojima su u kontaktu. Napad obično počinje porukom sa linkom ka navodno važnom dokumentu, a napadač se može predstavljati kao novinar ili predstavnik poznate organizacije.
Za napad se najpre kreira zlonamerna aplikacija koja je registrovana kod legitimnog OAuth provajdera i podešena tako da zahteva široke dozvole za pristup podacima, poput čitanja i menjanja fajlova ili email poruka.
Kada žrtva klikne na poslati link, ne završava na očigledno lažnoj stranici. Umesto toga, prikazuje joj se legitimna stranica za prijavljivanje i davanje dozvola, na primer Googleova ili Microsoftova. Korisnik se prijavljuje na svoj nalog na uobičajen način, a zatim dobija zahtev da aplikaciji odobri određene dozvole.
Ako klikne na „Allow“, zlonamerna aplikacija dobija pristup nalogu u skladu sa odobrenim dozvolama. Napadač tada može, između ostalog, da pristupa osetljivim podacima ili šalje email poruke u ime žrtve, bez potrebe da zna njenu lozinku ili ponovo prolazi MFA proveru.
Upravo zbog toga promena lozinke nakon ovakvog napada nije dovoljna. Pristup aplikacije zasniva se na prethodno izdatom pristupnom tokenu, pa napadač može da zadrži pristup nalogu i nakon što korisnik promeni lozinku. Da bi se pristup prekinuo, potrebno je opozvati dozvole zlonamernoj aplikaciji, odnosno poništiti njen pristupni token u bezbednosnim podešavanjima naloga.
Korisnicima se savetuje da budu oprezni sa porukama koje stižu sa nepoznatih brojeva i naloga, kao i sa neočekivanim zahtevima za pristup dokumentima. Identitet pošiljaoca trebalo bi proveriti nezavisnim putem, a dozvole za pristup nalogu davati samo aplikacijama kojima korisnik veruje.
Posebnu pažnju trebalo bi obratiti na ekran sa dozvolama koje aplikacija zahteva. Činjenica da se on nalazi na legitimnoj Googleovoj ili Microsoftovoj stranici ne znači nužno da je i aplikacija kojoj se dozvole daju bezbedna.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



