





 Pratite nas preko RSS-a
Hakerska banda Lapsus$ se vratila sa ''odmora'' i ima novu žrtvu
Vesti, 31.03.2022, 10:00 AM
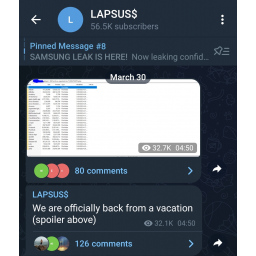
Posle kratkog „odmora“, hakerska grupa Lapsus$ se vratila. Grupa je juče preko svog Telegram kanala objavila da je ukrala 70GB podataka od Globanta, međunarodne kompanije za razvoj softvera sa sedištem u Luksemburgu, čiji su klijenti neke od najvećih svetskih kompanija.
Skrinšotovi koje je objavio Lapsus$ pokazuju foldere sa imenima niza globalnih kompanija, među kojima je i kompanija DHL, američka kablovska mreža C-Span i francuska banka BNP Paribas. Na listi su se našli i Facebook i Apple, mada se Apple zapravo spominje u folderu pod nazivom „apple-health-app“. Podaci su izgleda povezani sa Globantovom aplikacijom BeHealthy, softver razvijen u partnerstvu sa Appleom za praćenje ponašanja zaposlenih vezanim za zdravlje pomoću funkcija Apple Watcha.
Globant je u saopštenju za javnost priznao da je kompanija hakovana. „Prema našoj trenutnoj analizi, informacije kojima se pristupilo su ograničene na određeni izvorni kod i dokumentaciju u vezi sa projektom za veoma limitirani broj klijenata“, saopštila je kompanija. „Do danas nismo pronašli nikakve dokaze da su pogođene druge oblasti naših infrastrukturnih sistema ili sistema naših klijenata.”
Na Telegramu, Lapsus$ je podelio torrent link do ukradenih podataka sa porukom u kojoj se kaže: „Zvanično smo se vratili sa odmora“.
Grupa je najavila kratak odmor nakon što je pre manje od nedelju dana britanska policija uhapsila sedam tinejdžera osumnjićenih da su članovi bande Lapsus$. Hapšenja su bila rezultat jednogodišnje istrage o navodnom vođi grupe, za koga se veruje da je tinejdžer koji živi sa roditeljima u Oksfordu. Ali članovi grupe traženi su i sa druge strane Atlantika zbog napada na američke kompanije.
Grupa Lapsus$, koja se na radaru pojavila krajem prošle godine, za kratko vreme postala je planetarna vest zbog kompanija koje je hakovala i od kojih je ukrala osetljive podatke. Grupa je hakovala niz poznatih tehnoloških kompanija, uključujući Nvidiju, Samsung, Microsoft, Ubisoft i Vodafone.
Lapsus$ je nedavno bio u centru pažnje i zbog hakovanja platforme za autentifikaciju Okta, što je ugrozilo hiljade firmi koje su klijenti Okte. Taj napad je bio sramota za kompaniju koja pruža usluge zaštite drugim preduzećima, a Okta je kritikovana i zbog sporog otkrivanja incidenta.

Izdvojeno
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
Pratite nas

Nagrade


Prijatelji



