





 Pratite nas preko RSS-a
Posle Microsofta, hakeri iz grupe Lapsus$ tvrde da su hakovali i Oktu
Vesti, 22.03.2022, 11:00 AM
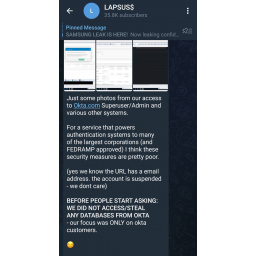
Okta, kompanija za autentifikaciju čije usluge koristi hiljade kompanija iz celog sveta, saopštila je da proverava vesti o hakovanju i krađi podataka. Vest je zapravo potekla od hakerske grupe Lapsus$ koja je objavila fotografije na svom Telegram kanalu tvrdeći da su one dokaz njihovog pristupa Oktinim internim sistemima.
Lapsus$ tvrdi da je dva meseca imao pristup Oktinim sistemima, ali da je njihov fokus bio „samo na Oktinim klijentima“. Okta je kompanija koja zapošljava više od 5000 ljudi širom sveta i ima preko 15.000 korisnika, uključujući preduzeća, vladine agencije i univerzitete. Na svom veb sajtu kao klijente Okta navodi kompanije poput Siemensa, T-Mobile i drugih.
Portparol kompanije je rekao da Okta nije pronašla dokaze o napadu, ali da je krajem januara 2022. Okta otkrila pokušaj kompromitovanja naloga inženjera korisničke podrške jedne od firmi koja sarađuje sa Oktom. Slučaj je istražen i nalog zaštićen, a portparol Okte kaže da oni misle da su skrinšotovi povezani sa ovim januarskim događajem.
Lapsus$ je hakerska grupa koja je preuzela odgovornost za niz incidenata koji su se dogodili tokom poslednjih nekoliko meseci, uključujući napade na kompanije NVIDIA, Samsung, Microsoft i Ubisoft, a u nekim slučajevima i krađu stotine gigabajta poverljivih podataka.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



