





 Pratite nas preko RSS-a
Hakovani hakeri: Hakovan web sajt Sirijske elektronske armije
Vesti, 15.01.2014, 07:36 AM
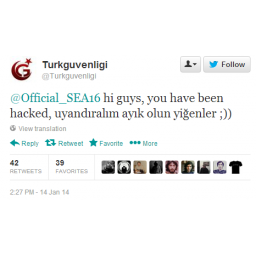
I nad hakerima ima hakera. Oficijelni web sajt Sirijske elektronske armije (SEA) poznate po hakovanju brojnih medijskih organizacija i kompanija hakovan je juče, a odgovornost za napad preuzeo je turski haker koji stoji iza Twitter naloga @Turkguvenligi.
Za razliku od sirijskih hakera koji su za napade na web sajtove i Twitter naloge kompanija kao što su Microsoft, Skype, Viber, Associated Press, CBS i druge kompanije najćešće koristili fišing kao tehniku napada, turski haker je iskoristio ranjivosti servera.
Sajt SEA je posle napada nedostupan, a turski haker je putem Twitter-a obavestio hakere Sirijske elektronske armije da su hakovani.
Nešto kasnije oglasila se i SEA saopštenjem u kome se kaže da je kompanija koja hostuje web sajtove SEA, uključujući i leaks.sea.sy napadnuta i da je ta kompanija oborila servere da bi sprečila da se napad ponovi.
“Takvi napadi neće imati uticaja na SEA, mi ćemo nastaviti naše hakovanje i operacije”, poručili su sirijski hakeri.
SEA se pojavila na internetu pre skoro tri godine, ali je tek poslednjih godinu dana privukla pažnju javnosti i medija. Tokom vikenda grupa koja podržava sirijskog predsednika Bašara el Asada hakovala je dva zvanična Twitter naloga kompanije Microsoft, @MSFTnews i @XboxSupport, kao i oficijelni blog kompanije TechNet (blog.technet.com). Dve nedelje pre toga, SEA je hakovala Twitter nalog, Facebook stranicu i blog Skype-a koji je u vlasništvu Microsoft-a objavljujući u oba slučaja upozorenje da se ne koriste Microsoft-ovi emailovi, Hotmail i Outlook, zbog toga što Microsoft nadgleda naloge korisnika i njihove podatke prodaje vladama.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



