





 Pratite nas preko RSS-a
Infekcije ransomwareom CBT-Locker u porastu
Vesti, 12.02.2015, 10:25 AM
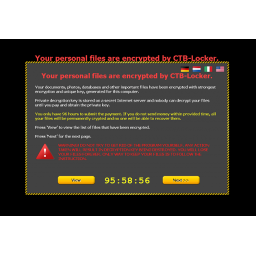
Broj infekcija malverom CBT-Locker koji šifruje fajlove u februaru je značajno porastao, upozorili su istraživači iz kompanije F-Secure. Malver CBT-Locker poznat je i pod imenom Critroni.
Krajem januara otkrivena je nova verzija malvera što je rezultiralo povećanom aktivnošću CBT-Lockera početkom ovog meseca.
Malver se uglavnom širi preko emailova, koji sadrže maliciozni downloader koji je odgovoran za preuzimanje i instalaciju CBT-Lockera na kompromitovanom sistemu.
Istraživači iz F-Secure analizirali su pojačani intenzitet kampanje distribucije CBT-Lockera i otkrili da je u u tu svrhu korišćen downloader Dalexis koji je sakriven u .zip fajlu koji je dodat emailu i koji sadrži drugi .zip fajl koji na kraju sadrži izvršni .scr fajl. U nekim slučajevima, u emailovima je uočen i .cab fajl, koji takođe krije downloader Dalexis.
Kada se pokrene, downloader će pokušati da kontaktira kompromitovane web sajtove sa liste koju ima, na kojima se nalaze šifrovane kopije CBT-Lockera koga treba preuzeti, dešifrovati i pokrenuti.
Nakon infekcije, CBT-Locker će šifrovati fajlove na računaru i originalnim imenima fajlova dodati nasumično odabanih sedam karaktera. Malver takođe može dodati svoju kopiju u folder sa korisničkim privremenim fajlovima, čiji je naziv sastavljen od sedam nasumično izabranih karaktera i ekstenzije .exe.
Prema podacima F-Secure, aktivnost onih koji stoje iza ove kampanje pojačana je od 4. februara, kada se desilo skoro 20% svih infekcija koje su zabeležene od početka godine. Sledeći dan, broj infekcija je porastao za 23%.
Posle toga, broj novoinficiranih računara počeo je da opada.
Iako je to dobra vest, ona ne znači da sajber kriminalci odustaju od CBT-Lockera. Maliciozne email kampanje obično funkcionišu tako što se smenjuju dani pojačane aktivnosti sa danima kada se aktivnost vidljivo smanjuje.
CBT-Locker prikazuje obaveštenje o tome da su fajlovi na računaru šifrovani, a nova verzija malvera daju korisniku produženi rok od 96 sati za plaćanje otkupa za zarobljene fajlove. Pozadina na desktopu se zamenjuje slikom na kojoj se nalaze instrukcije za plaćanje otkupa i tajmer koji odbrojava vreme koje je preostalo korisniku da plati otkup za svoje fajlove. Kopija ovog uputstva nalazi se i u folderu My Documents, u vidu slike i tekstualnog fajla. Ta dva fajla se prepoznaju po nazivima Decrypt All Files [sedam nasmično izabranih karaktera].bmp i Decrypt All Files [sedam nasmično izabranih karaktera].txt.
Od žrtve se traži da otkup plati bitcoinima, a u većini slučajeva iznos koji traže kriminalci je 3 BTC (oko 575 evra).
Stručnjaci kažu da se fajlovi koje šifruje ransomware ne mogu dešifrovati i povratiti ako nema backupa. Plaćanje kriminalcima se ne preporučuje, ne samo zbog toga što nema garancije da ćete dobiti ključ za dešifrovanje fajlova, već i zbog toga što time ohrabrujete kriminalce da nastave sa ovakvom praksom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



