





 Pratite nas preko RSS-a
Kraj TeslaCrypta: Kriminalci odustali od ransomwarea i objavili ključ za dešifrovanje fajlova
Vesti, 20.05.2016, 09:00 AM
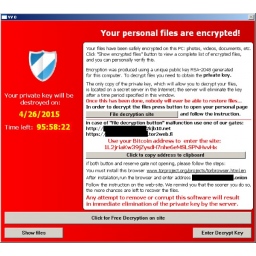
Oni koji stoje iza ransomwarea TeslaCrypt odlučili su da “zatvore radnju” i objavili ključ koji dešifruje sve fajlove koje je šifrovao ovaj malver.
Poslednjih nedelja mnogi istraživači su primetili postepen pad u broju infekcija ransomwareom TeslaCrypt, ali i smanjenje broja spam emailova poslatih na email adrese korisnika. To je bio znak da se nešto dešava sa ransomwareom koga je kompanija Fortinet svrstala na treće mesto na listi najraširenijh ransomwarea u prva tri meseca ove godine, i to odmah iza ransomwarea CryptoWall i Locky.
Prema rečima Lorensa Abramsa, urednika sajta Bleeping Computer, autori TeslaCrypta polako su odustajali od malvera, a oni koju ranije širili TeslaCrypt prešli su na ransomware CryptXXX.
Autori TeslaCrypta su objavili da je projekat okončan i da im je žao. Izgleda, međutim, da nije u pitanju kajanje već da su kriminalci samo prešli na bolji ransomware. TeslaCrypt je krekovan mnogo puta, tako da žrtve nisu morale da plaćaju jer su im bili dostupni besplatni alati kojima su mogli dešifrovati svoje fajlove. Jedan alat objavila je kompanija ESET, i to za žrtve infekcije verzijama ransomwarea TeslaCrypt počev od verzije 3.0 do verzije 4.2. I programer Bloody Dolly koji je ranije objavio alat TeslaDecoder, ažurirao je svoj alat tako da on sada može da dešifruje fajlove koje su šifrovale najnovije verzije malvera.
Ipak, u ovom trenutku ni prelazak na CryptXXX nije dobra ideja, jer je Kaspersky Lab obezbedio žrtvama alat za dešifrovanje fajlova, najpre za prvu, a zatim i za drugu verziju ransomwarea, i to samo nekoliko dana pošto se pojavila prva, a zatim i druga verzija malvera.
Zanimljivo je kako je došlo do toga da kriminalci koji stoje iza TeslaCrypta objave besplatni ključ za dešifrovanje. Istraživači iz kompanije ESET iskoristio je mogućnost kontakta sa podrškom na sajtu za plaćanje ransomwarea TeslaCrypt i pitao operatere da li bi objavili master ključ za dešifrovanje fajlova. Na njegovo iznenađenje, operateri su se složili sa tim predlogom i objavili ključ na sajtu.
Ovaj ključ radi i sa TeslaCrypt v3 i v4 infekcijama, koje se mogu prepoznati pod dodatim ekstenzijama .xxx, .ttt, .micro ili .mp3 svakom šifrovanom fajlu.
Za one koji ne znaju koji je ransomware šifrovao njihove fajlove, na raspolaganju je servis ID Ransomware, pomoću koga je to moguće otkriti.

Izdvojeno
Kad promena lozinke ne pomaže: novi phishing napad omogućava hakerima trajni pristup nalogu
Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez kr... Dalje
Citizen Lab: Pegasusom zaražen iPhone člana studentskog pokreta u Srbiji
Istraživači Citizen Laba potvrdili su da je iPhone člana studentskog pokreta u Srbiji bio zaražen špijunskim softverom Pegasus. Napad je izveden ... Dalje
Dropbox upozorava korisnike nakon hakovanja 5.000 naloga
Dropbox je počeo da obaveštava korisnike čiji su nalozi kompromitovani nakon što su napadači iskoristili propust u sistemu za prijavljivanje prek... Dalje
Posle više od 20 godina ugašen jedan od najstarijih botneta
Međunarodna policijska operacija uz podršku Europola i Eurojusta prekinula je rad Sality botneta, jedne od najdugovečnijih botnet infrastruktura na... Dalje
Lažni „besplatni“ Claude Opus 5 krije malver koji krade lozinke i kripto novčanike
Istraživači kompanije Morphisec otkrili su novi Windows infostealer RevStealer, koji se širi kao lažna desktop aplikacija koja korisnicima obećav... Dalje
Pratite nas

Nagrade


Prijatelji



