





 Pratite nas preko RSS-a
Maliciozne ekstenzije za Google Chrome šire se preko Facebook-a
Vesti, 01.02.2013, 08:38 AM
Korisnici Google Chrome-a oprez! Maliciozne ekstenzije koje se nalaze na Chrome Web Store promovišu se na Facebook-u, upozoravaju stručnjaci Kaspersky Lab-a. Zemlja porekla ovih ekstenzija je Turska ali u Kaspersky Lab-u kažu da su prevareni korisnici čiji su računari zaraženi putem ovih malicioznih ekstenzija različitih nacionalnosti.
U junu prošle godine došlo je do promena u načinu na na koji korisnici Chome-a mogu dodati ekstenzije browser-u pa je tako onemogućena instalacija onih ekstenzija koje se ne nalaze u zvaničnoj Google-ovoj web prodavnici. Nedavno je Google onemogućio i takozvanu „tihu instalaciju“ koja je često bila zloupotrebljavana.
Zbog toga su, kažu u Kaspersky Lab-u, kriminalci usmerili svoje napore na Google Web Store pokušavajući da tamo plasiraju svoje ekstenzije. To je očigledno uspelo nekim lošim momcima iz Turske koji su nekoliko takvih ekstenzija postavili na Google Web Store.
Napadi počinju sa zaraženih Facebook profila sa kojih se širi poruka sa tagovanim prijateljima žrtve i linkom. Nekoliko linkova koje su uočili u Kaspersky Lab-u vode do stranice koja se hostuje na nekoliko.tk domena.
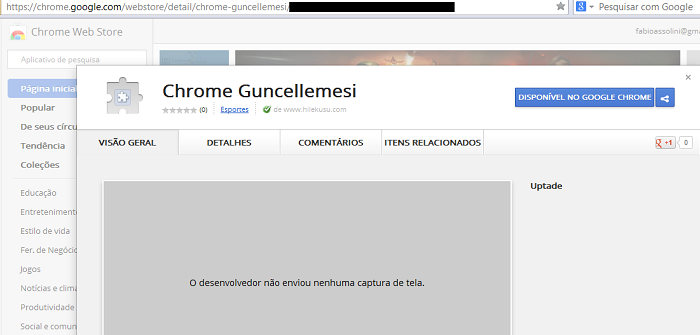
Tekst na stranici je na turskom, a korisnici se pozivaju da preuzmu lažno Google Chrome ažuriranje i da instaliraju „Chrome Guncellmesi“ („Chrome Update“) ekstenziju.
Dozvole koje zahteva ekstenzija jasno govore o njenoj prirodi, koja nije benigna, s obzirom da ekstenzija ima pristup podacima korisnika na svim sajtovima. Ona može da čita i menja istoriju pretraživanja, ima pristup tabovima i aktivnostima browser-a, može da menja podešavanja kojima se kontrolišu cookies-e, Java Script i plugin-ovi, i još mnogo toga.
Nakon instalacije ekstenzija na zaraženom računaru započinje sa svojim aktivnostima: „lajkuje“ Facebook stranice i profile, kontroliše u potpunosti Facebook profil korisnika zaraženog računara, prikuplja cookies-e, objavljuje poruke na zidu Facebook profila korisnika itd.
Google je obavešten o svemu ovome, a kompanija je reagovala uklanjanjem sporne ekstenzije. Međutim, skoro je izvesno je da se kriminalci neće zaustaviti na ovome.
Kaspersky programi detektuju maliciozne ekstenzije kao Trojanca (Trojan.JS.gent.bzv). S obzirom da ekstenzije dolaze iz zvanične Google-ove prodavnice, potreban je dodatni oprez korisnika. Ako vam ekstenzija deluje nepoznato, nemojte je instalirati.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



