





 Pratite nas preko RSS-a
Maliciozne reklame na popularnim sajtovima širile malvere Bedep i TeslaCrypt
Vesti, 17.03.2016, 08:00 AM
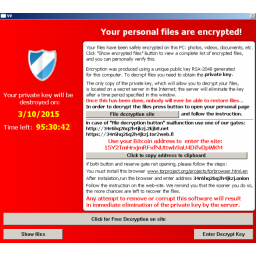
Trend Micro, Trustwave i Malwarebytes upozorili su da su se na nekoliko velikih web sajtova koji zajedno mesečno imaju milijarde posetilaca prethodnih dana prikazivale maliciozne reklame nekoliko oglasnih mreža. Ove reklame vodile su do sajtova na kojima se nalazi poznati exploit alat Angler.
Reč je o alatu koji uključuje exploite za bezbednosne propuste u Adobe Flash, Microsoft Silverlight i drugom veoma korišćenom softveru, a koga sajber kriminalci koriste da bi inficirali računare korisnika malverom po njihovom izboru.
U ovom slučaju, Angler je uglavnom korišćen za infekciju računara malverom Bedep koji je odgovoran za prikazivanje neželjenih reklama, i koji preuzima kontrolu nad mišem koga koristi za klikove na reklame. Ti klikovi su ono od čega zarađuju kriminalci koji su odgovorni za ovu kampanju.
Osim Bedepa, Angler je u ovoj kampanji širio i ransomware TeslaCrypt.
Prema rečima istraživača iz kompanije Malwarebytes, maliciozne reklame su se pojavile iznenada, tokom vikenda, i to na velikim sajtovima kao što su msn.com, nytimes.com, bbc.com, aol.com, my.xfinity.com, nfl.com, realtor.com, theweathernetwork.com, thehill.com i newsweek.com. Maliciozne reklame su isporučivane preko četiri oglasne platforme koje su u vlasništvu Googlea, AOL-a, Rubicona i AppNexusa.
Treba napomenuti da su sajtovi na kojima su posetiocima prikazivane maliciozne reklame i sami žrtve ove kampanje, i da je njihov jedini greh to što imaju veliki broj posetilaca.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



