





 Pratite nas preko RSS-a
Malver korišćen u napadima na Belu kuću i Stejt Department povezan sa Rusijom
Vesti, 24.04.2015, 01:00 AM
Uvreženo je mišljenje da iza napada na kompjuterske sisteme američkog Stejt Departmenta i Bele kuće stoje ruski hakeri. Hakeri koji su prošle godine napali Belu kuću i Stejt Department koristili su malver koji veoma liči na alate za sajber špijunažu za koje se smatra da su ruskog porekla. Stručnjaci Kaspersky Laba sada su objavili detaljan izveštaj o malveru koji je korišćen u ovim napadima.
Isti napadači odgovorni su i za napade na državne institucije i kompanije u Nemačkoj, Južnoj Koreji i Uzbekistanu.
Stručnjaci Kaspersky Laba nazvali ovu špijunsku grupu CozyDuke. Maliciozni programi koje ova grupa koristi uključuje droppere, programe za krađu podataka i backdoorove.
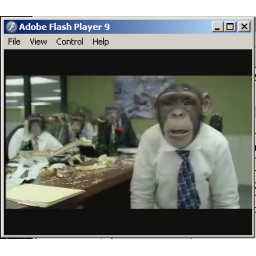
Malver koji je korišćen u ovim napadima nazvan je CozyDuke, a poznat je i pod nazivima CozyBear, CozyCar i “Office Monkeys”.
Pored veoma preciznog odabira žrtava najvišeg profila, ovu pretnju odlikuju i kriptografski kapaciteti, ali i sposobnost da izbegne detekciju antivirusa. Maliciozni kod detektuje prisustvo određenih sigurnosnih programa kako bi ih izbegao, a među njima su proizvodi kompanija Kaspersky Lab, Sophos, DrWeb, Avira, Crystal i Comodo Dragon.
Pored toga, CozyDuke je u pogledu funkcionalnosti i strukture sličan komponentama pretnji kao što su MiniDuke, CosmicDuke i OnionDuke. Ove tri pretnje korišćene su u napadima na članice NATO i evropske vlade tokom poslednje dve godine i veruje se da su one povezane.
Stručnjaci iz drugih kompanija koji su ranije analizirali MiniDuke, CosmicDuke i OnionDuke iznosili su stav da su ove pretnje delo ruske vlade.
U januaru ove godine, istraživači iz kompanije F-Secure objavili su da nijedan od ciljeva CosmicDuke ili OnionDuke nije bio iz Rusije. Jedine žrtve koje su detektovane u Rusiji bile su povezane sa trgovinom narkoticima, što ukazuje da ove špijunske alate možda koristi ruska policija u istragama.
CozyDuke napadači često napadaju ciljeve spear-phishing emailovima koji sadrže link za hakovani web sajt. Ponekad je u pitanju legitimni sajt, kao na primer diplomacy.pl, na kome se nalazi ZIP fajl. ZIP fajl sadrži RAR SFX koji instalira malver i prikazuje prazni PDF dokument koji je mamac.
U drugim slučajevima, napadači su slali flash videa kao email atačmente. Dobar primer je video nazvan “Office Monkeys LOL Video.zip”. Izvršni fajl u njemu ne samo da pokreće video, već pokreće još jedan CozyDuke izvršni fajl. Ovi video klipovi kruže po kancelarijama krišom inficirajući sisteme.
Kao MiniDuke i OnionDuke, i CozyDuke najpre isporučuje dropper koji koristi tehnike za izbegavanje detekcije antivirusa na napadnutim sistemima. Dropper na kraju preuzima dodatne maliciozne fajlove često potpisane lažnim Intel i AMD digitalnim sertifikatima.
Najnovije aktivnosti ove APT (advanced persistent threat) grupe privukle su veliku pažnju medija, jer su napadnuti kompjuterski sistemi Stejt Departmenta i Bele kuće.
CozyDuke prikuplja informacije o sistemu i šalje ih serveru koji kontrolišu napadači.
Drugi moduli se zatim preuzimaju sa servera i izvršavaju, uključujući i backdoor, kao i modul koji krade podatke i pravi snimke desktopa.
Jedan od modula CozyDuke iz druge faze, Show.dll, je posebno zanimljiv zato što je po svemu sudeći sagrađen na istoj platformi kao i OnionDuke. “Ovo ukazuje da su autori OnionDuke i CozyDuke/Cozy Bear isti ljudi, ili da zajedno rade", kažu iz Kaspersky Laba.
„Posmatrali smo i MiniDuke i CosmicDuke već nekoliko godina. Kaspersky Lab je bio prvi koji je upozoravao o MiniDuke napadima 2013. godine, pri čemu „najstariji” zabeleženi primeri ove sajber pretnje datiraju još od 2008. godine. CozyDuke je definitivno povezan sa ove dve kampanje, kao i sa operacijom sajber špijunaže OnionDuke. Svaki od ovih malvera nastavlja da prati svoje mete, i mi verujemo da su svi ovi alati za špijunažu kreirani i da njima rukovode osobe sa ruskog govornog područja,” - kaže Kurt Baumgartner, glavni istraživač za bezbednost globalnog tima za istraživanje i analizu kompanije Kaspersky Lab.
Stručnjaci Kaspersky Laba savetuju korisnicima da:
-
Ne otvaraju priloge i linkove od osoba koje ne poznaju
-
Redovno skeniraju računar pomoću programa za zaštitu od malvera
-
Vode računa o ZIP arhivama i SFX fajlovima koji se nalaze unutra
-
Ako nisu sigurni u neki prilog, pokušaju da ga otvore unutar sandboxa
-
Provere da li imaju instaliran novi operativni sistem sa svim dodatnim drajverima i programima
-
Ažuriraju sve third-party aplikacije kao što su Microsoft Office, Java, Adobe Flash Player i Adobe Reader
Više detalja o ovome možete naći na blogu kompanije Kaspersky Lab, Securelist.com.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



