





 Pratite nas preko RSS-a
Malveri vrebaju iz Skype poruka
Vesti, 04.04.2013, 13:52 PM
Korisnici Skype-a ponovo su u opasnosti, upozoravaju stručnjaci firme Webroot koji su otkrili kampanju čiji je cilj širenje malvera u kojoj se koriste Skype poruke koje dolaze sa već zaraženih računara korisnika koji se nalaze na listi kontakata žrtve.
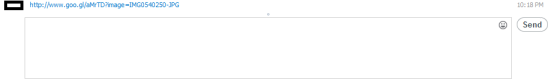
Poruke koje vode do malvera sadrže skraćeni link goo.gl, bez ikakvog dodatnog objašnjenja.
Onima koji kliknu na link se nudi da preuzmu fajl. Naravno, reč je o malveru, ali ne jednom, već više njih koji smenjuju jedni druge na istoj IP adresi. Tako računari onih koji kliknu na link i preuzmu fajl, mogu biti zaraženi bankarskim Trojancem, backdoor-om, generičkim downloader-om, ali koji god malver da zapadne žrtvi, jedno je izvesno: većinu njih će samo manjina popularnih antivirusnih skenera detektovati.
Ono što je zanimljivo je da je IP adresa na kojoj se nalaze svi ovi malveri do kojih vode poruke sa Skype-a, korišćena kao C&C server (za komandu i kontrolu) u kampanji malvera Madi/Mahdi, kao i u kampanji malvera Flashback koji se „proslavio“ infekcijom 650 000 Mac računara.
Da biste se zaštitili u ovom ali i svim drugim slučajevima u budućnosti, stručnjaci savetuju da uvek proverite da li je osoba koja vam je poslala poruku sa linkom zaista to uradila, pre nego to se odlučite da kliknete na link.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



