 Pratite nas preko RSS-a
Microsoft OneDrive nalozi se koriste za širenje malvera
Vesti, 28.11.2016, 10:00 AM
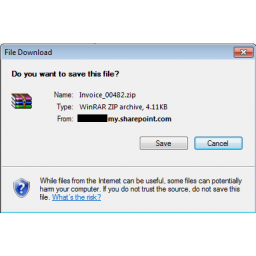
Sajber kriminalci neprestano traže nove načine da ubede žrtve da učitaju njihove web sajtove i preuzmu maliciozne fajlove, pa su tako ovog puta iskoristili Microsoftove servise da bi njihovi linkovi izgledali legitimno.
Stručnjaci kompanije Forcepoint upozorili su na novi talas napada u kojima hakeri koriste Microsoftov OneDrive for Business, na kome sajber kriminalci hostuju svoj malver i zatim šalju linkove u emailovima potencijalnim žrtvama.
S obzirom da je u pitanju Microsoftov domen, hakeri se nadaju da će žrtve verovati linkovima i preuzeti fajlove, koji će na kraju inficirati njihove sisteme.
Većina atačmenta hostovanih na OneDrive for Business inficirana je malverima kao što su Dridex i Ursnif. Fajlovi su obično izvršni fajlovi ili arhive koje sadrže JavaScript downloader. Napadi su za sada usmereni protiv korisnika u Australiji i Velikoj Britaniji.
Iz Forecepointa kažu da nije jasno kako su hakeri uspeli da kompromituju OneDrive for Business naloge.
Ovi napadi pokazuju da nisu samo korisnici ti koje ugrožavaju ovakvi emailovi, oni ugrožavaju i njihove firme. U zavisnosti od podataka koje čuvaju kompanije, sajber kriminalci mogu pristupiti veoma osetljivim informacijama, tako da bi kompanije trebalo da preduzmu neke korake i obezbede svoje naloge.
To između ostalog znači da bi oni koji dobiju email od nekog nepoznatog trebalo da budu veoma oprezni, posebno ako se podstiču da preuzmu neke fajlove. Antivirus bi takođe bio od pomoći jer je ovde reč o poznatim malverima, ali je najbolji način da se izbegne infekcija da se korisnici klone ovakvih fajlova.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas
Nagrade
Prijatelji