





 Pratite nas preko RSS-a
Microsoft: Windows 10 imun na ransomware NotPetya, žrtve uglavnom korisnici Windows 7
Vesti, 03.07.2017, 08:00 AM
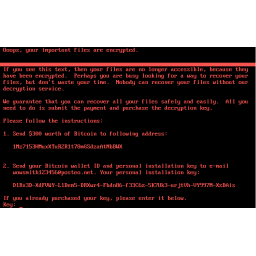
Microsoft je objavio da je uticaj talasa infekcija ransomwareom NotPetya značajno manji u poređenju sa ransomwareom WannaCry, koji je inficirao više stotina hiljada računara širom sveta.
Microsoft je na svom blogu oobjavio analizu napada NotPetya ransomwarea, prema kojoj je napad počeo u Ukrajini, u kojoj je više od 70% inficiranih sistema.
Ali ono što je važno je da NotPetya, koji se oslanja na istu SMB ranjivost kao i WannaCry, ne može da kompromituje Windows 10 sisteme. Microsoftovi telemetrijski podaci otkrivaju da su većina inficiranih računara Windows 7 računari.
Da su razmere napada ovog puta značajno manje govori i podatak da je inficirano oko 20000 uređaja.
U poređenju sa WannaCry ransomwareom, NotPetya je prvenstveno bio usmeren na organizacije i kompanije u Ukrajini i ostatku Evrope. Infekcija je bilo i u SAD, ali izveštaji kažu da su u pitanju usamljeni slučajevi.
Iako NotPetya nije bio uspešan kao njegov prethodnik, on je pokazao zabrinjavajući trend - nove mogućnosti za zaobilaženje naprednih sigurnosnih tehnologija.
Iz Microsofta kažu da je NotPetya kompleksniji od originala. Kod njega su unapređeni mehanizmi širenja koji su viđeni kod ransomwarea WannaCry, korišćenjem drugog exploita i dodavanjem drugih metoda širenja. Mogućnost "lateralnog" širenja u mreži i menjanje boot sektora, daje ransomwareu potencijal da prouzrokuje veću štetu računarima.
Da bi se zaštitili od NotPetya i novih ransomwarea, korisnicima se preporučuje da pređu na Windows 10 i da instaliraju najnovije zakrpe sa najnovijim virusnim definicijama za Windows Defender.
Microsoft je u martu ispravio SMB ranjivost koju su koristili WannaCry i NotPetya, tako da je veoma važno za korisnike da ažuriraju svoje sisteme kako njihovi uređaji ne bi bili podložni napadima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



