 Pratite nas preko RSS-a
Microsoft objavio ažuriranje za grešku ''aKROPalipsa'' u Windows 10 i 11 koja može otkriti sakrivene podatke sa skrinšotova
Vesti, 27.03.2023, 11:00 AM
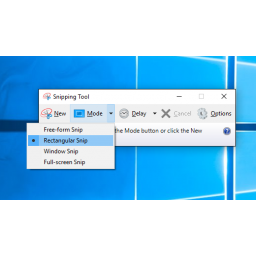
Microsoft je objavio ažuriranje kako bi popravio ranjivost u alatu za uređivanje snimaka ekrana u Windows 10 i 11. Bezbednosna greška, nazvana „aKropalipsa“ („aCropalypse“), mogla bi da omogući napadačima da povrate uređene delove skrinšotova, i tako otkriju lične podatke koji su bili isečeni ili sakriveni.
Prema objašnjenju Microsofta, greška (CVE-2023-28303) utiče i na aplikaciju Snipping Tool u operativnom sistemu Windows 10 i na aplikaciju Snip & Sketch u operativnom sistemu Windows 11. Međutim, ovaj sigurnosni propust se može iskoristiti samo ako su skrinšotovi napravljeni u veoma specifičnom nizu koraka. To uključuje one koje su snimljeni, sačuvani, uređeni, a zatim sačuvani preko originalnog fajla, kao i one koji su otvoreni u Snipping Tool, uređeni, a zatim sačuvani na istom mestu. To nema nikakvog uticaja na skrinšotove izmenjene pre nego što ih sačuvate, a takođe ne utiče na skrinšotove koji su kopirani i nalepljeni u, recimo, imejlu ili dokumentu.
Microsoft je saznao za ovaj problem prošle nedelje nedelje kada su istraživači Dejvid Bjukenen i Sajmon Arons, koji su sličnu ranjivost otkrili i u alatki Markup Google Pixela. Ona, na sličan način, omogućava hakerima da uklone promene napravljene na skrinšotovima, omogućavajući otkrivanje ličnih podataka na skrinšotovima za koje ste mislili da ste ih sakrili.
Najnovija ažuriranja za pogođene aplikacije na Windowsu možete da preuzmete tako što ćete otići u Microsoft Store, kliknuti na Library, a zatim izabrati Get Update. Ako imate omogućena automatska ažuriranja, trebalo bi da imate verziju 10.2008.3001.0 alata Snipping Tool, odnosno verziju 11.2302.20.0 alata Snip & Sketch. Kao i zakrpa koju je Google izdao, Microsoftova ispravka neće ažurirati uređene skrinšotove koji su već objavljeni na mreži, što bi potencijalno moglo ostaviti hiljade skrinšotova na internetu koje hakeri mogu da zloupotrebe.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas
Nagrade
Prijatelji