





 Pratite nas preko RSS-a
NSA je otkrila koliko često, ali ne i kada obelodanjuje bezbednosne propuste
Vesti, 10.11.2015, 00:30 AM
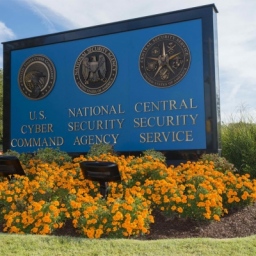
Nastojeći da pobije optužbe da skriva informacije o slabostima u kompjuterskom softveru, ostavljajući tako američke kompanije otvorenim za sajber napade, američka Agencija za nacionalnu bezbednost (NSA) je saopštila da obaveštava američke tehnološke kompanije o najozbiljnijim bezbednosnim propustima u više od 90% slučajeva.
Prema tvrdnjama sadašnjih i bivših američkih zvaničnika, NSA često i sama koristi ranjivosti u softveru u svojim sajber napadima da bi tek onda obavestila o njima tehnološke kompanije tako da one mogu ispraviti bezbednosne propuste i isporučiti korisnicima ažuriranja.
Takozvani “zero-day” propusti su ozbiljni propusti u softveru koji imaju veliku vrednost kako za hakere tako i za špijune zbog toga što za njih niko ne zna.
Najpoznatiji zero-day propusti su oni koji su korišćeni u napadu kompjutersklog crva Stuxnet koji je razvila NSA u saradnji sa Izraelom da bi se infiltritala u iranski nuklearni program i sabotirala centrifuge u postrojenjima za obogaćivanje uranijuma.
Pre nego što je otkriven 2010. godine, Stuxnet je koristio ranije nepoznate propuste u softveru kompanija Microsoft i Siemens AG da bi se infiltrirao u iranska postrojenja za obogaćivanje uranijuma a da ga pri tom ne otkriju zaštitni programi.
NSA je najveći kupac zero-day propusta na tajanstvenom ali snažnom tržištu na kome se trguje zero-day propustima. NSA i sama otkriva propuste zahvaljujući činjenici da agencija ima i sopstvene programe za otkrivanje bagova, koje koristi za upade u kompjuterske i telekomunikacione sisteme u inostranstvu što je deo njene prvenstveno špijunske misije.
Neki zero day bagovi su skuplji od drugih, u zavisnosti od različitih faktora, kao što je na primer to koliko ih je bilo teško pronaći ili koliko je raširen softver koji ima propust. Za neke zero-day propuste plaća se 50000 dolara, a istaknuti zero-day broker prošle nedelje je saopštio da će platiti milion dolara timu hakera koji je pronašao način da hakuje potpuno ažurirani Appleov iPhone. Chaouki Bekrar, iz firme Zerodium, izjavio je za Rojters da će ta tehnika napada na iPhone verovatno biti prodavana samo američkim kupcima, uključujući vladine agencije i neke veoma velike kompanije.
Američki zvaničnici kažu da postoji prirodna tenzija oko toga da li zero-day propusti treba da budu korišćeni za ofanzivne operacije ili da o njima treba obaveštavati tehnološke kompanije i njihove korisnike da bi se odbranili.
U svetlu otkrića Edvarda Snoudena, bivšeg agenta NSA, i izveštaja Rojtersa o tome kako je vlada platila kompaniji RSA da uključi “NSA enrkipciju” u svoj softver, Bela kuća je dala preporuke da vladina politika bude više krenuta prema odbrani.
NSA na svom sajtu kaže da razume potrebu da se većina propusta koristi za odbranu i da je u većini slučajeva, odgovorno objavljivanje informacija o novootkrivenim slabostima u softveru od nacionalnog interesa.
“Ali ima legitimnih za i protiv odluke da se ranjivosti obelodanjuju, a balansiranje između zahteva za objavljivanjem i zadržavanja saznanja o nekim ranjivostima određene vreme može imati značajne konsekvence.
“Otkrivanje ranjivosti može značiti da se odričemo prilike da prikupimo ključne strane obaveštajne informacije koje mogu sprečiti teroristički napad, zaustaviti krađu naše državne intelektualne svojine, i čak otkriti još više opasnih ranjivosti, koji se koriste za iskorišćavanje naših mreža.”
NSA na svom sajtu tvrdi i da je agencija objavila informacije o više od 91% ranjivosti otkrivenih u proizvodima koji su prošli internu proveru i koji se proizvode ili koriste u SAD.
Jedan bivši zvaničnik Bele kuće primetio je da NSA nije rekla kada je otkrivala ranjivosti, dodajući da bi bila razumna pretpostavka da se zaključi da je te propuste NSA koristila za prikupljanje informacija pre nego što je upozorila kompanije. On je rekao i da taj broj uključuje i one propuste koje je NSA kupila od trećih lica. NSA je dobila da komentariše ove tvrdnje.
Koliki je, u proseku, vremenski razmak između ofanzivne upotrebe i odbrambenog otkrivanja, može se samo nagađati.
Što je vremenski razmak veći, veća je i verovatnoća da su druge države ili hakeri koristeći slične tehnike takođe otkrili propuste za koje NSA zna. Čak i da to nije slučaj, meta sajber napada koji dolazi iz SAD može otkriti koja je tehnika korišćena i da je iskoristi protiv SAD i drugih zemalja.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore
Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



