





 Pratite nas preko RSS-a
Najveća svetska spam bot mreža ima novi način da izbegne otkrivanje infekcije
Vesti, 27.04.2018, 12:00 PM
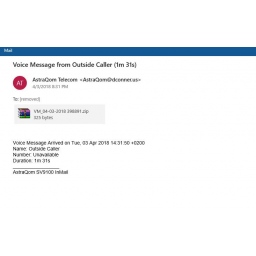
Necurs, najveća svetska spam mreža, sa milionima zaraženih računara koji se nalaze pod njenom kontrolom, trenutno koristi novu tehniku za infekciju računara.
Nova tehnika podrazumeva slanje emaila potencijalnoj žrtvi sa zip fajlom koji sadrži fajl sa ekstenzijom .URL. Klik na ovaj fajl otvara web stranicu direktno u browseru, umesto na disku.
Pokretanje ovog fajla žrtvu dovodi do skripte koja preuzima i automatski pokreće malver.
U spam kampanji koja je u toku, Necurs inficira računare malverom Quant Loader čija je jedina svrha da obezbedi postojanost infekcije i da preuzme drugi mnogo potentniji malver.
Iako ova tehnika nije nova - sajber kriminalci su je već koristili - ona je nova za Necurs. Ono što ovu tehniku čini posebnom jeste pojednostavljeni lanac infekcije, koji se oslanja samo na isporučivanje zipovanog .URL fajla.
To je neobično za sajber kriminalce koji stoje iza Necursa, jer su u prethodnih šest godina, koliko postoji Necurs, oni uglavnom koristili komplikovane lance infekcije.
Tokom tih šest godina videli smo jednom ili dva puta zipovane fajlove koji su isporučivali WSF i JS fajlove, Visual Basic skripte, i sve vrste Office fajlova, koji su bili naoružani makroima ili koji su koristili exploite za infekciju računara.
Svrha jednostavnije rutine koju Necurs sada koristi je da se izbegnu skeneri malvera koji analiziraju emailove tražeći maliciozne linkove ili priloge. Takva rešenja rade po unapred uspostavljenim pravilima, od kojih mnoga diktiraju istraživači na osnovu ranije primećenih obrazaca.
Primena .URL fajla ne znači da sada imamo nerešiv problem - istraživači samo treba da ažuriraju postojeća pravila detekcije novim, ali ovo će svakako dati Necursu vremena da u narednim nedeljama lakše inficira žrtve, dok skeneri malvera u emailovima ne dobiju nova pravila detekcije.
Naravno, to je igra mačke i miša jer kao što vidimo dovoljno je da operateri bot mreže naprave male izmene u lancu infekcije.
Ono što korisnici treba da znaju je da .URL fajlovi rade kao tipičan Windows shortcut fajl, kao što je .LNK, i samim tim mogu koristiti prilagođene ikone.
Istraživači iz kompanije Trend Micro koji su i primetili ovu novu kampanju Necursa, baziranu na .URL fajlovima, upozoravaju da sajber kriminalci koriste ikonu standardnog foldera za sakrivanje .URL fajlova.
Ovo treba da prevari korisnike da misle je zip fajl u prilogu emaila koji su upravo otvorili napravio folder koji je potreban da bi se video fajl koji je sadržan u zip fajlu. Međutim, kriminalci samo žele da žrtva pristupi ovom lažnom folderu i tako pokrene lanac infekcije.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



