





 Pratite nas preko RSS-a
Napad ransomwarea Bad Rabbit planiran još prošle godine
Vesti, 26.10.2017, 11:30 AM
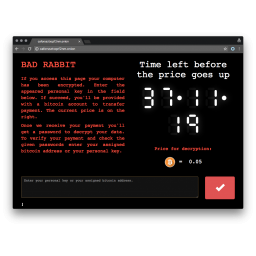
Oni koji stoje iza ransomwarea Bad Rabbit kompromitovali su neke web sajtove koje su koristili za širenje ovog malvera, i to pre više od godinu dana, objavila je firma RiskIQ.
Prema podacima do kojih je došao RiskIQ, ovi sajtovi na koje su preusmeravane žrtve da bi im se na njima ponudila lažna ažuriranja za Adobe Flash, hakovani su u septembru prošle godine. Međutim, kako spisak ovakvih sajtova nije konačan, moguće je da su oni hakovani i pre toga.
Tako su oni koji stoje iza ove kampanje mogli da koriste to za napade na posetioce na osnovu njihovih IP adresa. Ono što stručnjacima iz RiskIQ nije jasno je zašto su odlučili da iskoriste ovakvu poziciju koja im je omogućavala da biraju žrtve, za masovnu distribuciju ransomwarea Bad Rabbit, kad su mogli da je sačuvaju za drugu vrstu malvera. Ova infrastruktura je možda prvobitno bila namenjena distribuciji nekog drugog malvera, a ne ransomwarea Bad Rabbit, kažu iz RiskIQ.
Identitet i motivi grupe koja stoji iza Bad Rabbit ransomwarea nisu poznati, ali neke druge činjenice jesu. Zna se da BadRabbit deli 67% koda sa NotPetya ransomwareom koji je u junu ove godine napravio haos u Ukrajini, ali i izvan nje.
Serveri koji su korišćeni za širenje Bad Rabbit ransomwarea su isključeni ubrzo pošto su mediji počeli da izveštavaju o infekcijama. Šta više, većina infekcija se desila u Rusiji, u roku od dva sata od pojave ransomwarea 24. oktobra, tvrde iz Symanteca.
Ipak, za sada nije jasno da li je grupa koja je širila Bad Rabbit isključila svoju infrastrukturu ili je to uradila hosting kompanija koja je primetila šta se dešava.
Kada je reč o krivcima za ovaj napad, malo je verovatno da iza njega stoje Rusi, ili grupa ruskih hakera povezana sa Kremljem jer je većina žrtava (86%) upravo u ovoj zemlji.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



