





 Pratite nas preko RSS-a
Ransomware NotPetya nije imao zadatak da zaradi, nego da uništi
Vesti, 30.06.2017, 09:00 AM
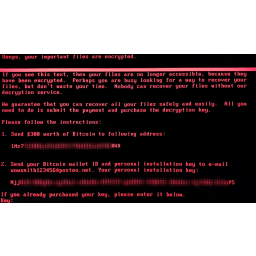
I dok industrija bezbednosti i stručnjaci još uvek analiziraju malver NotPetya nastojeći da nađu način za sprečavanje napada ovog malvera, ali i da otkriju ko stoji iza njega, žrtve pokušavaju da saniraju štetu i oporave svoje sisteme.
Sudeći prema bitcoin novčaniku u koji stižu uplate žrtava, 45 kompanija je pošlo tim putem. U novčaniku ima skoro 4 bitcoina (oko 10200 dolara).
Ali vrlo je diskutabilno da li su onima koji su odlučili da plate zaista vraćeni fajlovi.
Sve veći broj stručnjala sada smatra da je svrha NotPetya ransomwarea uništavanje podataka o čemu svedoče funkcije malvera koje čine nemogućim vraćanje fajlova.
Jedini način da se kontaktiraju napadači je preko email adrese registrovane kod nemačkog provajdera email usluga Posteo. Provajder je vrlo brzo suspendovao nalog.
Ali čak i da je email adresa i dalje u funkciji, vrlo je verovatno da napadači nisu zainteresovani da pomognu žrtvama.
Eksperti Kaspersky Laba Anton Ivanov i Orkan Mamedov kažu da su analizirali enkripciju malvera i da su otkrili da napadači ne mogu dešifrovati fajlove, čak i ako žrtva plati. ID koje žrtve moraju da pošalju napadačima da bi dobile ključ za dešifrovanje je beskoristan, nasumično generisani niz.
"Ovo podržava teoriju da ova kampanja nije osmišljena kao napad ransomwarea zbog finansijske dobiti. Izgleda da je osmišljena kao (napad) malvera koji briše fajlove (wiper) a koji se pretvara da je ransomware", kažu Ivanov i Mamedov.
Sa time je saglasan i direktor firme Comae Metju Suši.
"Ova verzija Petya je prerušeni wiper", kaže Suši. "Njegov cilj je uništenje i šteta."
On smatra da je maskiranje malvera pokušaj napadača da prevare medije i navedu ih na pogrešno izveštavanje o napadu, što im je i uspelo, jer se u početku verovalo da je napad delo sajber kriminalaca a ne državni napad.
U ovom trenutku se zna da su žrtve malvera kompanije i institucije u više od 64 zemlje. Ukrajina koja je najteže pogođena napadom malvera optužila je Rusiju za napad.
"Teško je zamisliti nekog drugog ko bi želeo da uradi ovo", rekao je Roman Bojarčuk, šef ukrajinskog centra za informatičku zaštitu magazinu Wired.
Malver je napravio veliku štetu jer kada jednom prođe odbrane, on se brzo širi kroz mrežu zloupotrebljavajući Windows alate za administraciju.
Stručnjaci predviđaju da će uspeh ovog malvera podstaći druge da ga kopiraju.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



