





 Pratite nas preko RSS-a
Napadi ransomwarea u Ukrajini nastavljeni
Vesti, 04.07.2017, 01:30 AM
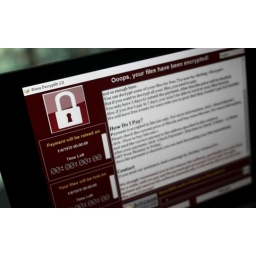
Ukrajinu je pogodio četvrti talas napada ransomwarea, koji sledi sličan obrazac kao i prethodne tri kampanje širenja ransomwarea kao što su XData, PScrypt i NotPetya, koje su u skorije vremene zadesile Ukrajinu.
Ransomware je krajem prošle nedelje otkrio istraživač MalwareHunter koji kaže da su mu pažnju privukli korisnici iz Ukrajine koji su postavljali uzorke malvera na VirusTotalu.
U prethodnih mesec i po dana, Ukrajina je bombardovana ransomwareima. Prvi ransomware XData se pojavio u Ukrajini sredinom maja, drugi PSCrypt pretprošle nedelje, a za njim je usledio sada već čuveni NotPetya.
Četvrti ransomware počeo je da se širi prošlog ponedeljka, dan pre NotPetya ransomwarea. Ransomware izgleda kao WannaCry ransomware koji je sredinom maja inficirao stotine hiljada računara.
MalwareHunter kaže da je ransomware dizajniran tako da izgleda kao WannaCry, ali on nije njegova kopija. Oni su pisani različitim programskim jezicima, novi ransomware ne koristi exploite američke Nacionalne bezbednosne agencije i njegova interna struktura je drugačija. Jedina sličnost dva malvera je GUI koji pokazuje tajmer koji odbrojava vreme koje žrtva ima i prikazuje zahtev za otkup.
U većini slučajeva na .NET bazirani ransomwarei su znak da autor neme mnogo iskustva. Ali to nije slučaj sa ovim ransomwareom, za koga MalwareHunter kaže da je verovatno najbolji .NET ransomware koji je ikada video.
Ransomware inficira sistema preko droppera koji raspakuje i čuva dva fajla lokalno, GUI za prozor koji izgleda kao prozor WannaCry ransomwarea i komponentu koja šifruje podatke.
Ransomware koristi Tor komandno-kontrolni server. Ono po čemu je jedinstven je što prekida sa radom pre šifrovanja fajlova korišćenih u aktivnim programima.
Kada se sklope sve kockice, može se izvesti zaključak da su četiri ransomwarea koji su napala Ukrajinu, pokušala da prođu kao drugi ransomwarei: XData je baziran na ukradenom kodu AES-NI, PSCrypt na GlobeImposteru, a NotPetya se pretvara da je Petya, dok ovaj poslednji da je WannaCry. Sva četiri ransomwarea imaju kvalitetan kod, a tri koriste isti server za širenje. Kao da neko pokušava da maskira ove napade u napade iza kojih stoje "obični" sajber kriminalci, i tako sakrije neke druge motive.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



