





 Pratite nas preko RSS-a
Ne otvarajte sumnjive emailove: Infekcije kripto-malverom CryptoWall u porastu
Vesti, 31.10.2014, 08:41 AM
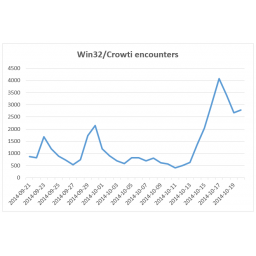
Broj infekcija ransomwareom CryptoWall (Win32/Crowti) iznenada je porastao ovog meseca, upozorio je Microsoftov Centar za zaštitu od malvera (MMPC). Taj porast broja infekcija posledica je novih kampanja distribucije ovog malvera.
CryptoWall je familija malvera koji šifruju fajlove na zaraženim računarima a zatim ucenjuju korisnike da plate za njihovo otključavanje i dešifrovanje fajlova. Ovakve pretnje se obično šire spam emailovima i exploitima.
CryptoWall napada i poslovne i kućne korisnike računara, ali je ova vrsta pretnji posebno razorna u poslovnim okruženjima. Ransomwarei kao što je CryptoWall mogu šifrovati fajlove posle čega oni postaju neupotrebljivi. Zbog toga stručnjaci stalno ukazuju na važnost redovnog backupa fajlova koji može biti spasonosan u slučaju kada je došlo do infekcije malverom kao što je CryptoWall.
Iz MMPC-a podsećaju korisnike da moraju da budu svesni opasnosti kojoj se izlažu kada otvaraju sumnjive emailove, odnosno priloge ili linkove u njima. Ako dobijete email koji niste očekivali, najbolje je da ga ignorišete. Možete pokušati da proverite izvor emaila pre nego što kliknete na link ili otvorite fajl u prilogu.
Porast broja infekcija malverom CryptoWall koji je zabeležio MMPC najviše je podgodio korisnike u SAD, gde je zabeleženo 71% od ukupnog broja infekcija, a zatim Kanadu, Francusku i Australiju.
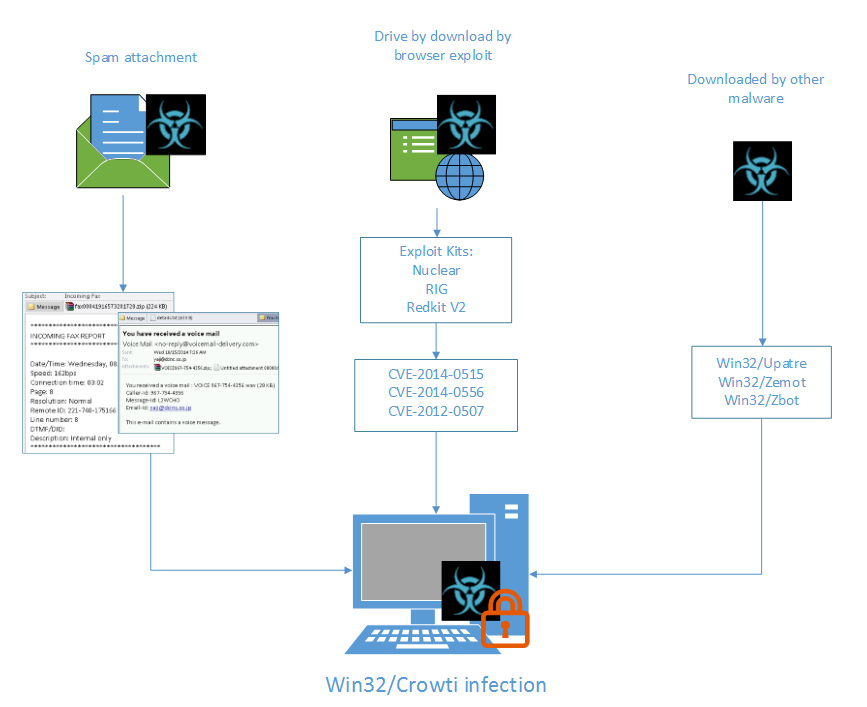
CryptoWall se najčešće distribuira u spam kampanjama u kojima korisnike treba ubediti da otvore fajl u prilogu koji je najčešće predstavljen kao neki dokument (račun, prigovor, izveštaj, faks) ili kao poruka o propuštenom pozivu. Dokument je obično u formi zip fajla, čije otvaranje pokreće malver.
Podaci i analiza koju su sproveli u MMPC pokazuju da se CryptoWall takođe širi i pomoću exploit alata kao što su Nuclear, RIG i RedKit V2 koji su opremljeni različitim exploitima, uključujući i one koji koriste Java (CVE-2012-0507) i Flash ranjivosti (CVE-2014-0515 i CVE-2014-0556).
Ranije su CryptoWall instalirali drugi malveri kao što su Upatre, Zbot i Zemot.
Najnovija verzija malvera ima TOR komponentu a da bi kriminalci u potpunosti prikrili tragove, od korisnika čiji su fajlovi šifrovani se traži da plate otkup digitalnom valutom. Uputstvo o tome kako to mogu da urade dato je u poruci o otkupu.
29. septembra Microsoft je detektovao CryptoWall koji se distibuirao sa validnim digitalnim sertifikatom koji je izdat Trendu, ali taj sertifikat nije imao veze sa kompanijom Trend Micro i kasnije je povučen. To nije prvi put da ovaj malver koristi digitalne sertifikate da bi izbegao detekciju.
Iz MMPC-a savetuju korisnicima da ne plaćaju otkup jer nema garancija da će im fajlovi biti vraćeni u prvobitno stanje.
Ono što korisnici, kako kućni tako i poslovni, mogu da urade da bi sprečili napade ovog i drugih malvera je da ne otvaraju sumnjive emailove i da prave rezervne kopije fajlova, kao i da redovno ažuriraju antivirusne i druge programe jer napadači koriste nezakrpljene propuste u softveru da bi kompromitovali računare. Većina exploita koje koriste distributeri malvera Cryptowall cilja propuste u dodacima browsera, kao što su Java i Flash. Navika da redovno ažurirate softver na računaru može značajno smanjiti rizik od infekcije.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



