





 Pratite nas preko RSS-a
Nova godina nije počela dobro za sajber kriminalce: ugašen VPN koji je korišćen za širenje ransomwarea
Vesti, 19.01.2022, 10:30 AM
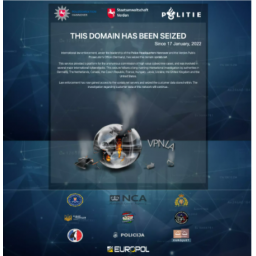
VPNLab.net koji su sajber kriminalci koristili za distribuciju ransomwarea i malvera, i ali i za druge kriminalne aktivnosti uklonjen je sa mreže 17. januara nakon koordinisane međunarodne policijske operacije.
Tokom policijske akcije koju su predvodili Europol i Eurojust, a u kojoj su učestvovale nemačka, holandska, kanadska, češka, francuska, mađarska, letonska i ukrajinska policija, kao i britanska Nacionalna agencija za kriminal i američki FBI, zaplenjeno je 15 servera koje je koristio VPNLab.net, zbog čega ova usluga više nije dostupna.
Drugi rezultat zaplene je da je najmanje 100 preduzeća obavešteno da su identifikovani kao mete predstojećih sajber napada. Europol nije otkrio imena kompanija, kao ni za koje je malvere i ransomware korišćen VPNLab.net.
VNPLab.net koji je pokrenut 2008. godine, obezbeđivao je sajber kriminalcima visok nivo anonimnosti nudeći duple VPN veze svojim klijentima (internet saobraćaj se usmerava preko dva VPN servera u različitim zemljama umesto jednog), po ceni od 60 dolara godišnje.
„Ovo je učinilo VPNLab.net popularnim izborom za sajber kriminalce, koji su mogli da koriste njegove usluge da nastave sa vršenjem svojih zločina bez straha da će ih vlasti otkriti“, naveo je Europol u saopštenju za medije, dodajući da je servis „bio umešan u nekoliko velikih međunarodnih sajber napada“.
VPNLab.net je privukao pažnju policije kada je njegova infrastruktura počela da se široko koristi za širenje malvera, a istražitelji su u to vreme otkrili da se servis reklamira i na mračnom vebu.
U odvojenom saopštenju, ukrajinska sajber policija je saopštila da je ova VPN usluga korišćena u više od 150 infekcija ransomwareom, posle kojih su žrtve isplatile ukupno 60 miliona evra za otkupninu.
Policijska akcija protiv VPNLab.net-a je poslednja u nizu koje su preduzete protiv VPN provajdera sa dokazanim vezama sa kriminalnim grupama. U decembru 2020. godine, ugašen je VPN servis Safe-Inet, a nakon toga, u junu sledeće godine, i DoubleVPN.
„Radnje sprovedene u okviru ove istrage jasno pokazuju da kriminalcima ponestaje načina da sakriju svoje tragove na mreži“, rekao je Edvardas Šileris, šef Evropskog centra za sajber kriminal (EC3) Europola.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



