





 Pratite nas preko RSS-a
Novi fišing napadi na korisnike Google naloga
Vesti, 14.05.2014, 12:00 PM
Nedavno smo preneli upozorenje sa sajta Hoax-Slayer o pokušajima fišera da ukradu lozinke korisnika Google naloga. Novo upozorenje za Google korisnike stiže iz kompanije BitDefender.
Stručnjaci BitDefendera upozorili su na dobro pripremljene fišing napade koji su prvi put uočeni pre nekoliko dana i koje je teško uhvatiti tradicionalnom heurističkom detekcijom, kažu u BitDefenderu.
Najranjiviji su korisnici Chromea zbog načina na koji se prikazuju URI (Uniformni identifikatori resursa) u ovom browseru, ali na ove fišing napade nisu imuni ni korisnici Firefoxa.
Napad počinje emailom koji navodno šalje Google, a naslov emaila može biti “Mail Notice” ili “New Lockout Notice”.
“Ovo je podsetnik da će vaš email nalog biti zaključan u roku od 24 sata”, stoji u emailu. “Zbog nemogućnosti povećanja vašeg email skladišta Quota. Idite na INSTANT INCREASE da biste povećali svoje email skladište automatski.”
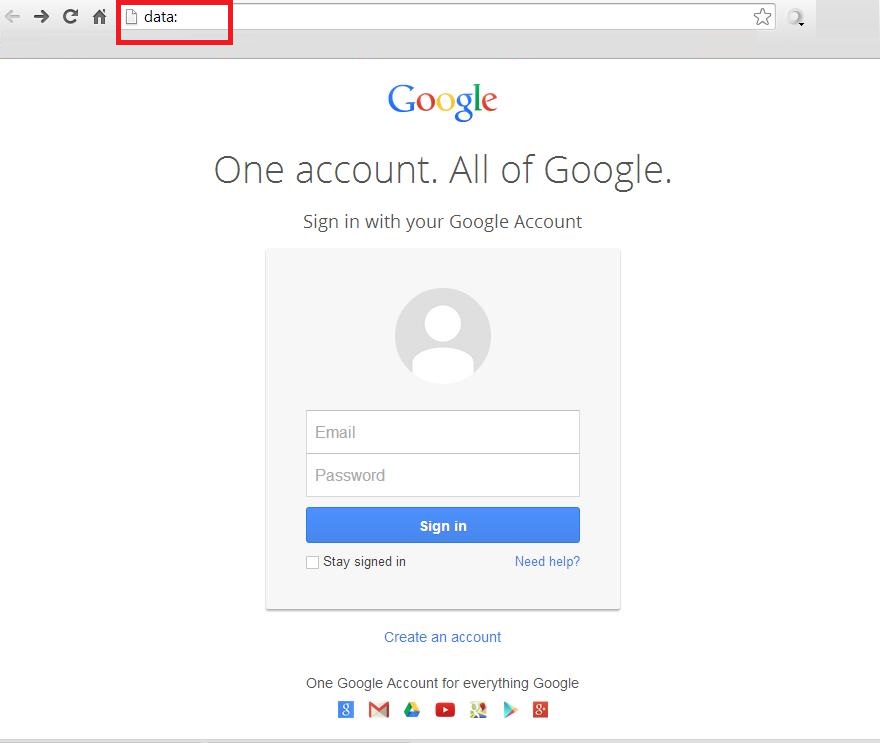
Kada korisnik klikne na link INSTANT INCREASE, preusmerava se na Google stranicu za prijavljivanje koja oponaša pravu stranicu, a od korisnika se traži da unese korisničko ime i lozinku.
Kada fišerima predate lozinku svog naloga, oni mogu pristupiti ne samo vašem Gmail nalogu, već i vašim Google dokumentima, Google Play nalogu, Google+ nalogu, a u slučaju da istu lozinku koristite i na drugim sajtovima,i drugi vaši nalozi mogu biti ugroženi.
Ono po čemu je ovaj napad jedinstven je ne samo izgled fišing emailova, već i to kako je napad strukturiran. Napad dobrim delom uspeva zahvaljujući URI-ju koji je formiran na maliciozan način jer većina browsera ograničava količinu podataka koji mogu biti u URI. To otežava prepoznavanje fišing napada, a s obzirom da Googleov browser Chrome ne prikazuje sve informacije u URI, fišing link je teže uočiti. Konkretan URI u ovom napadu prikazuje "Data:" u browseru umesto "Https" što ukazuje da nije reč o Googleovom sajtu.
BitDefender je o ovome obavestio Google kako bi se blokirao pristup sajtu fišera. Ipak, treba imati na umu da blokiranje opasnih sajtova ne znači da pretnje više nema.
Iz BitDefendera kažu da oni sarađuju sa Facebookom, Googleom i drugim kompanijama i da im prosleđuju svoje informacije o novim pretnjama. Problem je u tome što dok se pretnje blokiraju, pojavljuju se nove, kažu u kompaniji.
Stručnjaci BitDefendera savetuju korisnicima da budu oprezni sa emailovima u kojima se od njih traži hitno delovanje, bez obzira da li takav email potpisuje neko nepoznat ili ugledna kompanija kao što je Google u ovom slučaju. Treba koristiti jake lozinke i dvofaktornu autorizaciju kako bi se izbegle ovakve prevare, kažu stručnjaci.
Nedavno su korisnici Googleovih servisa Google Docs i Google Drive upozoreni na slične napade sa veoma uverljivim fišing emailovima i fišing stranicom koja je zaista hostovana na Googleovim serverima, tako da je sve izgledalo prilično uverljivo.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



