





 Pratite nas preko RSS-a
Oglas za Chrome u Yahoo! pretrazi vodi do opasnog malvera
Vesti, 01.11.2013, 07:39 AM
Sponzorisani linkovi i oglasi koje zajedno sa rezultatima pretrage prikazuju veliki pretraživači trebalo bi da vode do sigurnih web sajtova. U teoriji to jeste tako. Međutim, praksa je ne jednom pokazala da klik na takav oglas može biti korak koji vodi do malvera.
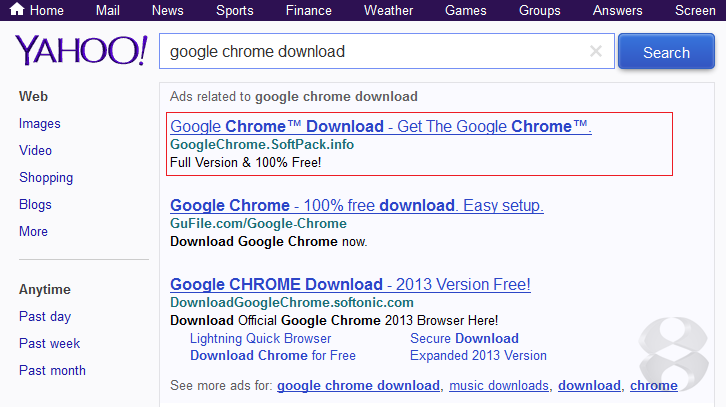
Stručnjaci firme ThreatTrack Security upozorili su korisnike da se pretraga sa ključnim rečima “google chrome download” na Yahoo! može završiti na web sajtu softpack.info/chrome na kome se nalazi malver.
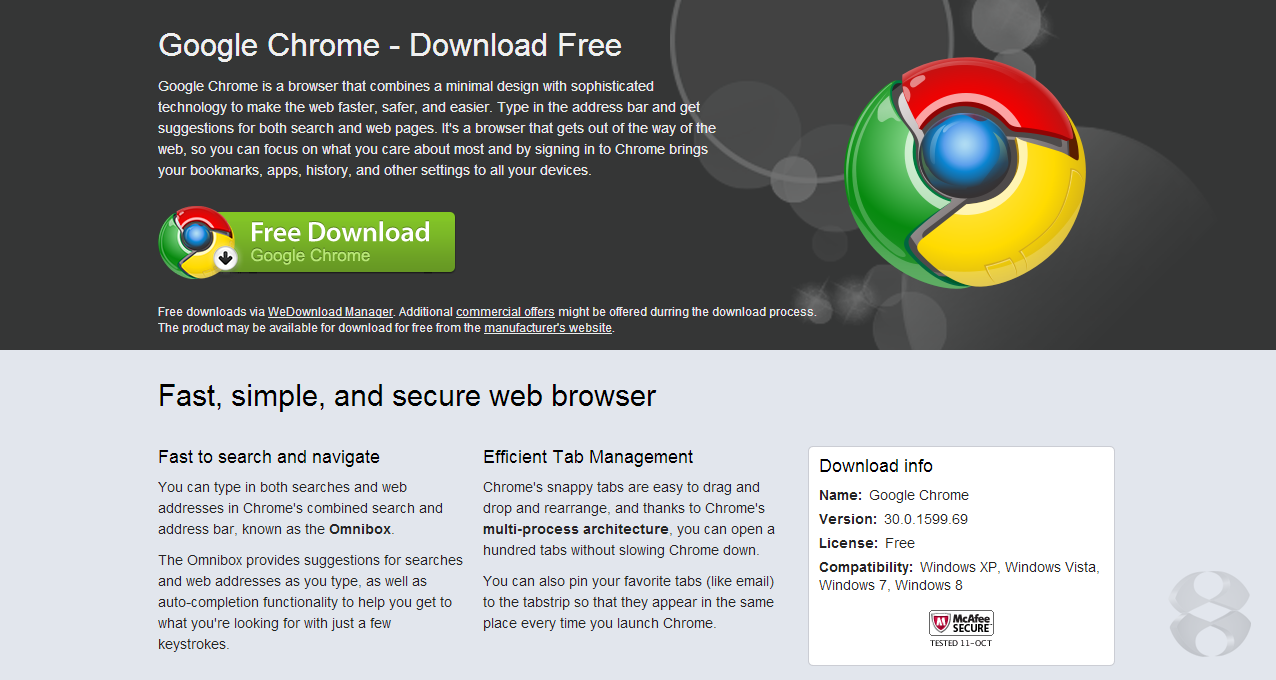
Na sajtu se korisnicima nudi da instaliraju Google Chrome preko WeDownload Manager-a koji će preporučiti korisniku dodatne komercijalne programe kao što su toolbar-ovi i dodaci za browser-e, ali i druga vrsta programa.
To nije neobična praksa kada je reč o web sajtovima koji nude besplatan softver. Međutim, instaleri često dolaze u paketu sa adware programima.
Iako se na sajtu kaže da „download manager distribuira originalni neizmenjeni softver“ koji potiče sa Google-ovog web sajta, Google_Chrome_30.0.1599.69.exe je verzija ozloglašenog malvera Sirefef/ZeroAccess.
Kada se pokrene, instaler briše samog sebe i instalira Adobe Flash Player dok u pozadini inficira sistem. Kada se instalira na računaru, malver isključuje sve Windows-ove zaštitne funkcije i sprečava automatsko ažuriranje operativnog sistema. Na taj način malver omogućava preuzimanje drugih malvera.
Savet: Softver koji želite da preuzmete preuzmajte uvek sa zvaničnih web sajtova proizvođača. Izbegavajte web sajtove na kojima se od vas traži da softver preuzimate preko third-party instalera.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



