





 Pratite nas preko RSS-a
Prevaranti traže lozinke naloga od vlasnika YouTube kanala predstavljajući se kao YouTube podrška
Vesti, 09.05.2019, 11:00 AM
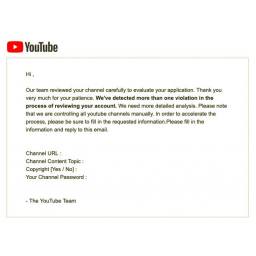
Vlasnica YouTube kanala TeslaJoy dobila je email navodno od YouTube podrške u kome je upozorena da njen kanal krši pravila platforme.
Da bi se problem brzo rešio, bila bi potrebna detaljnija analiza zbog čega su tražene neke informacije, uključujući i lozinku za pristup nalogu.
Internet servis koji traži od korisnika lozinku za pristup nalogu je dovoljan razlog za sumnju da je u pitanju pokušaj prevare. Međutim, prevaranti su napravili još jednu grešku i dodali pogrešnu poštansku adresu kompanije u dnu email poruke.
Još jedan znak da nešto nije u redu bilo je i to što je poruka dostavljena na javnu adresu vlanice kanala, koja se razlikuje od one koju ona koristi za komunikaciju sa YouTubeom.
Pogrešni poštanski kod verovatno bi ostao neprimećen da nije bilo i greške u nazivu ulice, što je najverovatnije probudilo sumnju.
Email adresa koju su koristili prevaranti je editor[.]monetized[.]channel[@]gmail[.]com. TeslaJoy je objavila ove detalje kako bi upozorila druge.
Prevare u kojima se koristi scenario sa kršenjem pravila YouTubea nisu novost. Srećom u ovom slučaju nije bilo nikakvih loših posledica. Međutim, agresivniji prevaranti su pravili mnogo problema kreatorima sadržaja zloupotrebom YouTubeovog sistema za prijavljivanje.
Sistem prijave kršenja pravila YouTubea omogućava korisnicima da prijavljuju videe koji krše pravila platforme. Kada je korisnik prijavljen tri puta u roku od tri meseca, njegov nalog se deaktivira.
Prevaranti koji zloupotrebljavaju ovaj postupak pokušavaju da iznude novac od kreatora sadržaja tako što ih prijavljuju za kršenje autorskih prava. Posle dve prijave, prevaranti kontaktiraju žrtvu tražeći novac kako ne bi poslali i treću prijavu o prekršaju.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



