





 Pratite nas preko RSS-a
Prvi put sankcionisan mikser kriptovaluta zbog pomaganja severnokorejskim hakerima
Vesti, 09.05.2022, 09:00 AM
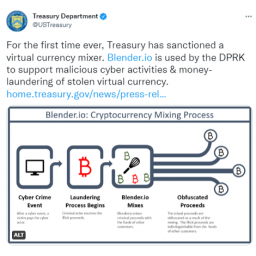
Ministarstvo finansija SAD sankcionisalo je mikser kriptovaluta Blender.io što je prvi put da je jedan kripto mikser podvrgnut ekonomskim blokadama. Hakerska grupa Lazarus koju podržava Severna Koreja koristila je Blender.io je za pranje sredstava ukradenih prilikom hakovanja Ronin Networka krajem marta.
Sankcije, koje je najavila američka Kancelarija za kontrolu strane imovine (OFAC), ciljaju 45 Bitcoin adresa povezanih sa Blender.io i četiri nova novčanika povezana sa grupom Lazarus.
„Blender.io je korišćen za obradu preko 20,5 miliona dolara nezakonite zarade“, saopštilo je Ministarstvo finansija SAD, dodajući da ga je Severna Koreja koristila za svoje „zlonamerne sajber aktivnosti i pranje ukradene virtuelne valute“.
Mikseri kriptovaluta olakšavaju korisnicima nezakonite transakcije prikrivajući njihovo poreklo, odredište i ugovorne strane.
Mikseri poput Blendera uzimaju „dinamičku“ naknadu za uslugu koja se kreće između 0,6% i 2,5% svaki put kada se novac prenese na adresu novčanika koji je pod njegovom kontrolom. Procenjuje se da je od početka rada servisa 2017. godine, Blender iskorišćen za pranje bitkoina u vrednosti od više od 500 miliona dolara. Blender.io ima usluge na engleskom i ruskom jeziku, a istraživači sajber kriminala su ga naveli kao jedan od najpopularnijih miksera.
Ministarstvo finansija SAD je 16. aprila stavilo na crnu listu adresu Ethereum novčanik koji je primio ukradenu digitalnu valutu, iako je do tada grupa Lazarus uspela da opere 18% ukradene kriptovalute (oko 97 miliona dolara) preko centralizovanih berzi i Tornado Casha.
Američke vlasti tvrde i da je Blender pomogao brojnim ransomware grupama koje su navodno povezane sa Rusijom, da operu kriptovalutu do koje su došle iznudom, a među njima su TrickBot, Conti, REvil i Gandcrab. Blender.io je takođe korišćen za pranje sredstava sa Hydra marketa, darknet tržišta na ruskom jeziku koji OFAC takođe sankcionisao.
Kripto berza Binance je 22. aprila objavila da zamrzava 5,8 miliona dolara za koje se sumnja da su povezani sa pomenutim napadom.
Pre mesec dana, SAD su uvele sankcije protiv berze kriptovaluta Garantex zbog pomaganja kriminalnim grupama u pranju više od 100 miliona dolara nezakonito stečenih sredstava.
Prošle godine, SAD su kaznile dve berze kriptovaluta SUEX i CHATEX zbog omogućavanja finansijskih transakcija ransomware grupama i unovčavanja sredstava iznuđenih od žrtava.
Poslednjih godina, Severna Koreja je bila povezana sa nizom sajber pljački koje su za ovu izolovanu državu način da zaobiđe međunarodne sankcije i finansira svoj program nuklearnog naoružanja.
„Mikseri virtuelnih valuta koji pomažu nezakonite transakcije predstavljaju pretnju interesima nacionalne bezbednosti SAD“, rekao je Brajan Nelson, podsekretar Trezora za terorizam i finansijsku obaveštajnu službu. „Mi preduzimamo mere protiv nezakonitih finansijskih aktivnosti Severne Koreje i nećemo dozvoliti da krađa koju podržava država i njeni pomagači u pranju novca ostanu bez odgovora.”

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



