





 Pratite nas preko RSS-a
Ranjivost u TikToku omogućava hakerima da korisnicima prikažu lažne video snimke
Vesti, 15.04.2020, 10:30 AM
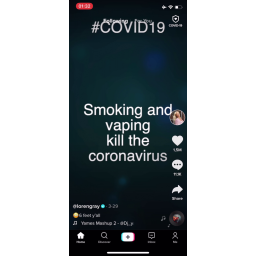
Popularna aplikacija TikTok koristi HTTP za preuzimanje sadržaja umesto sigurnog protokola pa bi mogla biti zloupotrebljena za širenje dezinformacija na platformi, upozorili su istraživači Talal Haj Bakri i Tomi Misk. Bakri je iOS programer u NuraLogix Corp. a Misk je DJ i muzički producent.
Sigurnosna slabost u popularnom TikToku omogućava lokalnom napadaču da hakuje bilo koji video sadržaj u korisnikom TikTok feedu i zameni ga svojim sadržajem.
Istraživači su objavili dokaz o izvodljivosti napada (PoC) koristeći tehniku napada koja se naziva “čovek u sredini” (MiTM) na uređaje na kojima se koristi TikTok aplikacija.
Propust je u tome što aplikacija TikTok koristi nesigurni HTTP za video sadržaj u nastojanju da poboljša brzinu kojom može da prenosi podatke, kažu istraživači. Međutim, ovaj nedostatak zaštite takođe omogućava napadačima da lako izmene bilo koji HTTP saobraćaj, uključujući i videe.
Ranjivost je posebno zabrinjavajuća, tvrde istraživači, jer se društveni mediji koriste za širenje dezinformacija i uticaj na javnost. To bi, tvrde oni, od popularne aplikacije moglo napraviti najnoviju platformu za širenje laži među korisnicima TikToka.
U napadu kojim su pokazali kako funkcioniše iskorišćavanje ove ranjivosti, Misk i Bakri su demonstrirali kako je popularnim TikTok korisnicima moguće hakovati video snimke kako bi se prikazali video snimci napadača koji npr. umanjuju ozbiljnost pandemije COVID-19.
Prema rečima Miska, video sadržaji, profilne slike korisnika TikToka i statičke video slike su ranjivi na napad jer se prenose iz regionalnih mreža za isporuku sadržaja (CDN) korišćenjem nesigurnog protokola prenosa hiperteksta (HTTP) umesto zaštićenog protokola prenosa hiperteksta (HTTPS).
Vodeći CDN-ovi kao što su Apple i Google već imaju ugrađene tehnologije i podešavanja u iOS i Androidu, koji zahtevaju korišćenje šifrovanog HTTPS-a da bi se zaštitio prenos podataka. Međutim, oni pružaju i mogućnost da programeri odustanu od HTTPS-a radi kompatibilnosti, što „bi trebalo da bude izuzetak a ne pravilo“, napisali su istraživači.
TikTok za iOS (verzija 15.5.6) i TikTok za Android (verzija 15.7.4) još uvek koriste nešifrovani HTTP da bi se povezali sa TikTok CDN-om, primetili su Bakri i Misk. Oni su pozvali TikTok, „giganta društvenog umrežavanja sa oko 800 miliona aktivnih korisnika mesečno“, da što pre reši problem i da se „pridržava industrijskih standarda u pogledu privatnosti i zaštite podataka“.
Izvođenje napada zahteva kontrolu rutera koji neko koristi za pristup internetu i TikToku. Zatim napadač može preusmeriti HTTP zahteve za video sadržaj, koji je deo strima korisnika TikToka, na server koji je pod njegovom kontrolom. To omogućava napadaču da izvrši MiTM napad, manipuliše svim podacima koji se šalju preko HTTP-a i prikaže svoj video sadržaj umesto legitimnog sadržaja TikTok korisnika.
Osim hakera, ovu ranjivost TikToka mogu iskoristiti i drugi za kreiranje i širenje lažnih video snimaka uključujući internet provajdere, zlonamerne VPN provajdere, vlade i obaveštajne agencije, koje mogu primorati internet provajdere da instaliraju njihove alate koji prate ili menjaju podatke, upozorili su istraživači.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



