





 Pratite nas preko RSS-a
Ransomware bande i hakeri biraju stranu u ratu Rusije i Ukrajine
Vesti, 28.02.2022, 10:30 AM
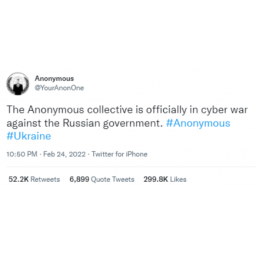
Ruska invazija na Ukrajinu navela je ransomware bande i druge hakerske grupe da javno, na društvenim mrežama, objave na čijoj su strani u ovom sukobu.
Neke od izjava ovih grupa nisu samo puka podrška, već i otvorene pretnje. Neke grupe finansiraju države, dok su druge nezavisne, ali i jedne i druge su u stanju da urade isto i naprave veliku štetu.
Anonimus (Anonymous) su „zvanično u sajber ratu protiv ruske vlade“. Grupa je na Twitteru objavila da je njihova meta bila ruska televizijska mreža RT i da je „oborila veb sajt #ruske propagandne stanice RT News“. Anonimus je decentralizovana aktivistička grupa koja je poznata po napadima na različite državne institucije i agencije, korporacije i sajentološku crkvu.
Ghostsec su objavili svoju podršku Ukrajini: „U podršci narodu u Ukrajini, STOJIMO UZ VAS!“ Takođe poznata kao Ghost Security, grupa je prvobitno formirana da bi napadala veb sajtove ISIS-a koje propovedaju islamski ekstremizam. Ghostsec se takođe obično pominje kao izdanak Anonimusa.
Poznata ransomware grupa Conti izrazila je punu podršku ruskoj vladi. „Ako neko odluči da organizuje sajber napad ili bilo kakve ratne aktivnosti protiv Rusije, mi ćemo iskoristiti sve moguće resurse da uzvratimo kritičnoj infrastrukturi neprijatelja“, zapretila je grupa. Grupa je sat vremena kasnije promenila poruku, i rekla da se “ne udružuje ni sa jednom vladom i da osuđuje rat koji je u toku”, ali da će odgovoriti na sajber agresiju zapada na rusku infrastrukturu. Conti je jedna od najaktivnijih ransomware grupa koja je samo prošle godine bila odgovorna za hakovanje 63 kompanije koje upravljaju industrijskim kontrolnim sistemima, većinom u sektoru proizvodnje. Grupa je takođe preuzela kontrolu nad Bazar Backdoorom, malverom koji je razvila grupa TrickBot, koji se koristi za kompromitovanje veoma vrednih ciljeva.
Grupa „UNC1151“ iz Minska podržava Rusiju. Za ovu grupu se veruje da je finansira Belorusija. Grupa je već pokušala da hakuje imejl naloge ukrajinskih vojnika. „Članovi grupe su oficiri Ministarstva odbrane Republike Belorusije“, rekli su ukrajinski zvaničnici.
SandWorm su ruski hakeri koje takođe sponzoriše država i oni, kao i grupa The Red Bandits, stoje uz Rusiju. Ovi drugi su 22. februara na Twitteru objavili da su hakovali kamere ukrajinske policije i zapretili da ako Ukrajina ne uradi ono što Rusija želi, da će pojačati napade na Ukrajinu. “Takođe ćemo razmotriti distribuciju #ransomewarea u #UkraineRussiaCrisis #RussiaUkraina #Ukraine”, rekla je grupa koja samu sebe opisuje kao grupu za sajber kriminal iz Rusije, iako se spekuliše da se u stvari iza grupe krije ruska obaveštajna služba.
CoomingProject, još jedna, doduše manje poznata ransomware grupa, je takođe na strani Rusije. Ova hakerska grupa objavila je da će pomoći ruskoj vladi u slučaju sajber napada protiv Rusije. Grupa je povezivana sa hakovanjem i krađom podataka Južnoafričke nacionalne svemirske agencije koja se dogodila prošle godine.
Domino efekat hakerskih najava podstakao je ukrajinsku stranu da pokuša da angažuje svoje hakerske snage u odbrani od sajber napada na infrastrukturu zemlje. Ministarstvo odbrane Ukrajine je poslalo poruku ukrajinskoj hakerskoj zajednici da se uključi u misiju odbrane zemlje i da deluju ofanzivno protiv Rusije u operacijama sajber špijunaže. Ovu poruku je u ime Ministarstva odbrane objavio Jegor Arušev, osnivač kompanije Cyber Unit Technologies, koji je podelio obrazac za prijavu hakerima dobrovoljcima da se prijave i svoje veštine iskoriste za pomoć domovini. Arušev tvrdi da su se na njegov poziv odazvali hakeri iz celog sveta, uključujući i Rusiju, koji će biti grupisani u timove za ofanzivnu i defanzivnu akciju.
Administrator poznatog hakerskog foruma Raidforums, na kome se objavljuju, kupuju i prodaju ukradeni podaci, objavio je da su njihova vrata zatvorena za korisnike iz Rusije, jasno izražavajući svoj stav protiv akcija Kremlja. Jedan član ovog foruma objavio je poruku upozorenja “Rusima” - bazu podataka sa imejlovima i heširanim lozinkama za domen ruske Federalne službe bezbednosti, fsb.ru. U uzorku podataka koji su podeljeni na forumu kao dokaz o poreklu nalaze imejl adrese direkcija FSB-a u različitim regionima.
Jasno je da smo ušli u novo doba i da su sajber napadi, sajber špijunaža i sajber odbrana sada deo modernog ratovanja u kome, osim profesionalaca, učestvuju i samouki hakeri sa obe strane zakona.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



