





 Pratite nas preko RSS-a
Ruske hakerske grupe ukrale više od 50 miliona lozinki za Steam, Roblox, Amazon i PayPal naloge
Vesti, 25.11.2022, 09:30 AM
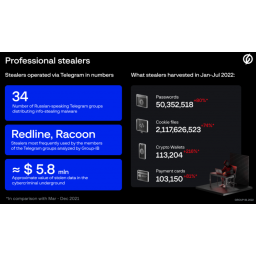
34 ruske hakerske grupe ukrale su najmanje 50 miliona lozinki u prvih sedam meseci 2022. uz pomoć malvera koji kradu informacije, kao što su RedLine i Racoon. Ukradene lozinke su uglavnom lozinke Steam i Roblox naloga, lozinke za Amazon i PayPal naloge, ali i informacije o plaćanjima i kripto novčanicima.
Pored lozinki, ove grupe su ukrale 2,11 milijardi kolačića, 113.204 kripto novčanika i 103.150 platnih kartica.
Grupama se rukovodi preko Telegrama.
Tržišna vrednost ukradenih podataka se procenjuje na oko 5,8 miliona dolara, navodi se u izveštaju Group-IB, firme za sajber-bezbednost sa sedištem u Singapuru.
Većina žrtava nalazi se u SAD, a slede Brazil, Indija, Nemačka, Indonezija, Filipini, Francuska, Turska, Vijetnam i Italija. Ukupno, više od 890.000 uređaja u 111 zemalja je zaraženo tokom navedenog vremenskog perioda.
Group-IB je saopštila da je nekoliko grupa učestvovalo u operaciji Classiscam.
Ove grupe, koje su aktivne na Telegramu i imaju oko 200 članova u proseku, su hijerarhijski ustrojene, i sastoje se od administratora i radnika, pri čemu su ovi drugi odgovorni za distribuciju malvera.
Do infekcija dolazi na lažnim veb sajtovima koji služe kao mamci a koji izgledaju kao sajtovi poznatih kompanija. Žrtve se na taj način namamljuju da preuzmu zlonamerne fajlove. Linkovi za takve veb sajtove su ugrađeni u YouTube video recenzije za popularne igre i lutrije na društvenim mrežama.
„Administratori obično daju radnicima RedLine i Racoon u zamenu za deo ukradenih podataka ili novca“, saopštila je kompanija. „Neke grupe koriste tri malvera u isto vreme, dok druge imaju samo jedan.“
Nakon uspešne infekcije, sajber kriminalci prodaju ukradene informacije na mračnom vebu.
Group-IB ističe ključnu ulogu koju Telegram igra u omogućavanju niza kriminalnih aktivnosti, uključujući i to da se koristi za najavu ažuriranja proizvoda, pružanje korisničke podrške i eksfiltraciju podataka sa kompromitovanih uređaja.
„Popularnost šema koje uključuju malvere koji kradu podatke može se objasniti niskom ulaznom barijerom“, objašnjava Group-IB. „Početnici ne moraju da imaju napredno tehničko znanje jer je proces potpuno automatizovan i jedini zadatak radnika je da napravi fajl sa malverom u Telegram botu i usmeri saobraćaj na njega.“

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



