





 Pratite nas preko RSS-a
Sirijska elektronska armija hakovala Android aplikacije britanske TV kompanije Sky
Vesti, 27.05.2013, 08:42 AM
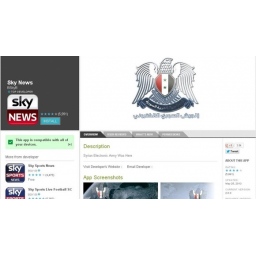
Britanska satelitska televizijska kompanija Sky uklonila je nekoliko svojih aplikacija sa Google Play-a, uključujući Sky Go, Sky News i Sky Sport News, posle hakerskog napada Sirijske elektronske armije (SEA). Sky je poslednja u nizu medijska kuća koje je napala ova hakerska grupa.
SEA je hakovala aplikacije za Android kao i Twitter nalog britanske kompanije. Predstavnik Sky-a je rekao da tvit sa naloga Sky Help Team u kome se korisnicima savetuje da deinstaliraju aplikacije za Android nije došao iz kompanije i da je taj nalog hakovan. Sky je objavio i saopštenje u kome se kaže da napad nije uticao na ranije instalirane Sky Android aplikacije, tako da nema razloga za njihovo uklanjanje sa uređaja.
Sky je u nedelju uklonio svoje aplikacije Sky Go, Sky+, Sky WiFi, Sky News, Sky Sports Football i Sky Sports News sa Google Play Store. Pre nego što su aplikacije uklonjene, Sirijska elektronska armija zamenila je logo svake aplikacije svojim i zamenila tekst iz opisa aplikacija sa “Syrian Electronic Army Was Here”. Takođe, screenshot-ovi aplikacija su zamenjeni slikama hakerske grupe, koje smo imali prilike da vidimo u ranijim napadima Sirijske elektronske armije. Grupa je zamenila link web sajta programera linkom koji vodi do njihove stranice. Isto je urađeno i sa email adresom, koja je zamenjena adresom za koju se veruje da pripada hakerskoj grupi.
Ostale aplikacije -Sky News Arabia, Sky News Arabia za tablete i Sky News Weather Channel su izbegle sudbinu hakovanih aplikacija i uklanjanje sa marketa. Sky aplikacije za iOS takođe nisu bile na meti sirijskih hakera.
Sky je poslednja meta Sirijske elektronske armije, hakerske grupe koja podržava sirijskog predsednika Bašara el Asada, koja je ranije napala Onion, Associated Press, CBS, Guardian i BBC.
Ovaj najnoviji napad hakerske grupe dogodio se samo nekoliko dana pošto je Twitter predstavio svoj sistemza dvostepenu verifikaciju koji bi trebalo da poveća bezbednost naloga. Twitter je nedavno upozorio velike medijske kompanije da će se napadi nastaviti i sugerisao kompanijama da broj zaposlenih koji imaju pristup Twitter nalozima svedu na najmanju moguću meru kako bi se sprečili incidenti koji su posledica ljudske greške.
Ovaj slučaj je zanimljiv i zbog toga što je ovo prvi put da su sirijski hakeri napali Google Play, umesto kao do sada Twitter i Facebook naloge, ili web sajt žrtve.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



