





 Pratite nas preko RSS-a
Telefoni američkog Stejt departmenta hakovani špijunskim softverom izraelske NSO Grupe
Vesti, 06.12.2021, 12:00 PM
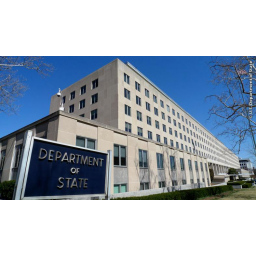
iPhone uređaji najmanje devet službenika američkog Stejt departmenta koji rade u Ugandi ili sa Ugandom hakovani su pomoću špijunskog softvera izraelske kompanije NSO Grupa a ovaj broj mogao bi biti i veći, objavio je Rojters. Nije jasno ko stoji iza napada, a NSO Grupa kaže da prodaje svoj softver samo vladinim organizacijama koje su dobile odobrenje od izraelske vlade.
NSO je tvrdio i da njegov špijunski softver ne može da se koristi za američke telefonske brojeve. Rojters navodi da su ljudi koji su bili prisluškivani bili zaposleni u Stejt departmentu, ali da su koristili strane telefonske brojeve. Ipak, uređaji su korišćeni za zvanične poslove Stejt departmenta, što znači da je NSO sada praktično umešan u špijunažu protiv američke vlade.
Prema Rojtersu, napadi su se dogodili u poslednjih nekoliko meseci.
Špijunski softver Pegaz NSO Grupe može da krade podatke sa zaraženog iOS ili Android uređaja i da tajno uključi mikrofon ili kameru telefona. Takođe je dizajniran da zarazi telefone koristeći napad „nultim klikom“, u kojem se špijunski softver može instalirati bez da vlasnik uređaja klikne na link ili na drugi način preuzme softver.
Pegaz u teoriji takođe ne bi trebalo da ostavlja nikakve tragove, iako su istražitelji razvili neke metode da utvrde da li je telefon hakovan Pegazom.
NSO, sa sedištem u Izraelu, mora da dobije odobrenje od izraelskog Ministarstva odbrane pre nego što proda svoj softver državnoj instituciji neke zemlje. Suosnivač NSO Šalev Hulio je insistirao da kompanija ne zna koga njeni klijenti špijuniraju koristeći njen softver. Kompanija takođe kaže da će istražiti da li njeni klijenti koriste Pegaz na ciljevima van granica svoje zemlje i da će u tom slučaju blokirati klijentu pristup softveru ako postoje dokazi o zloupotrebi.
Portparol NSO je rekao Rojtersu da će kompanija istražiti njihov izveštaj, a izraelska ambasada je rekla da bi vlada koja špijunira američke zvaničnike uz pomoć Pegaza ozbiljno prekršila ugovor o licenciranju.
SAD su nedavno dodale NSO na crnu listu, i tako nametnule stroga ograničenja američkim kompanijama u pogledu prodaje proizvoda ili usluga NSO Grupi.
Apple je podneo tužbu protiv NSO Grupe, tvrdeći da je kompanija prekršila Appleove uslove korišćenja usluge kreiranjem preko stotinu iCloud naloga za slanje zlonamernih podataka putem iMessage. Apple kaže da je zakrpio specifičnu ranjivost koju je NSO koristio za instaliranje Pegaza sa iOS 14.8 i da je dodao dodatnu zaštitu u iOS 15, za koji kompanija kaže da još nije hakovan Pegazom.
Apple je takođe najavio da će ubuduće obaveštavati korisnike koji su žrtve špijunaže koju sponzoriše država.
Američka vlada navodno planira inicijativu sa drugim zemljama za sprečavanje prodaje tehnologije za nadzor autoritarnim vladama. Inicijativa će se fokusirati na kontrolu izvoza i verovatno će biti najavljena na Samitu za demokratiju, koji počinje 9. decembra.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



