





 Pratite nas preko RSS-a
Tragovi hakerske grupe APT28 odgovorne za višegodišnju sajber špijunažu vode do Rusije
Vesti, 28.10.2014, 10:48 AM
Rusija je najverovatniji krivac za višegodišnju sajber špijunažu iako su nevidljivi napadi ostavili manje tragova nego što je to uobičajeno za hakerske napade čiji su pokrovitelji države, zaključak je novog izveštaja koji je objavila kompanija FireEye.
Istraživači ove kompanije grupu koja je odgovorna za ove napade nazvali su APT28, što je skraćenica od “advanced persistent threat”, naziv koji koji su istraživači upotrebili da bi klasifikovali ove napade za koje veruju da ih je počinila jedna određena grupa napadača.
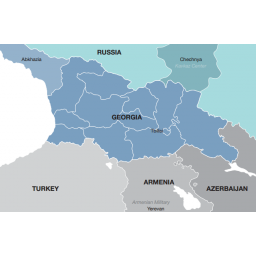
Ova APT kampanja započela je pre šest godina, a možda i ranije, a napadači su uglavnom fokusirani na ciljeve koji su od interesa za Rusiju, kao što su oni u regionu Kavzakaza, posebno u Gruziji, ali i evropske vlade, vojske i bezbednosne agencije.
Ali ruske aktivnosti u sajber prostoru je teško pratiti, a FireEye je u ovom slučaju napade pripisao grupi APT28 na osnovu rezultata analize zlonamernog koda i tajminga napada.
U dokumentu (pdf) koji je objavio FireEye se navodi da je više od polovine malicioznih fajlova koje su analizirali istraživači na ruskom jeziku i da je kod malvera pisan u ruskom okruženju konzinstentno tokom šest godina i to tokom radnog vremena, od osam ujutro do šest poslepodne (po moskovskom vremenu).
Mandiant, firma koja je u vlasništvu kompanije FireEye je prošle godine obelodanila hakersku kampanju kineske vojske, tačnije jedne njene jedinice sa sedištem u Šangaju, a taj izveštaj je čak uključio i fotografije zgrade odakle deluje hakerska jedinica kineske vojske. U maju ove godine, američko Ministarstvo pravde optužilo je petoricu pripadnika kineske vojske za trgovinu poslovnim tajnama ukradenim iz američkih kompanija, a među optuženima su i neki od onih čije je nadimke u svom prošlogodišnjem izveštaju naveo Mandiant.
Međutim, sa Rusijom, “nemamo slike zgrade, osobe ili instituciju vlasti koju možemo imenovati, ono što imamo je dokaz dugotrajnih, ciljanih operacija koje ukazuju na pokroviteljstvo vlade, na vladu sa sedištem u Moskvi”, kaže se u izveštaju kompanije FireEye.
APT28 napada svoje žrtve spear fišing emailovima, pokušavajući da ih ubedi da otvore fajl ili kliknu na link u emailu, što može za posledicu imati infekciju malverom.
Jedan od alata koje APT28 najčešće pokušava da instalira na računarima je downloader Sourface, koji se takođe naziva i Sofacy. Grupa takođe često koristi i backdoor Eviltoss koji krade korisnička imena i lozinke, kao i Chopstick, koji su istraživači firme FireEye opisali kao “modularni impantat”.
Alati koje koristi APT28 ukazuju da iza kampanje stoje “metodični, vredni programeri”, kažu iz FireEye.
“APT28 je najverovatnije podržana grupa programera koja stvara univerzalne alate namenjene za dugotrajnu upotrebu”, kažu istraživači. "Ovo ukazuje da APT28 direktno dobija finansijska i druga sredstva od državne organizacije, najverovatnije od vlade.”
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



