





 Pratite nas preko RSS-a
U toku su napadi u kojima se koristi DDE funkcija MS Officea, Microsoft ne planira zakrpu
Vesti, 20.10.2017, 14:00 PM
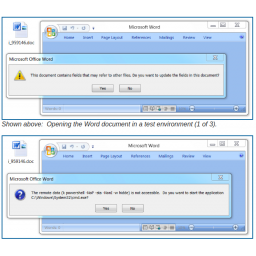
Istraživači Cisco Talos tima upozorili su na napade u kojima se koristi nedavno otkivena tehnika koja koristi funkciju Microsoft Officea DDE (Dynamic Data Exchange) za pokretanje malicioznog koda na napadnutom uređaju.
DDE je jedan od nekoliko protokola koje Microsoft koristi da bi omogućio da dva pokrenuta programa dele iste podatke. Protokol koriste brojni programi, uključujući MS Excel, MS Word, Quattro Pro i Visual Basic za transfer podataka i za kontinuiranu razmenu podataka međusobnim slanjem izmena.
U napadu u kome se koristi DDE, žrtvama se ne prikazuje upozorenje, osim što se pitaju da li žele da pokrenu program naveden u komandi, mada i to može biti uklonjeno intervencijom napadača.
Ubrzo pošto je obelodanjena ova tehnika napada, stiglo je upozorenje istraživača Cisco Talos tima koji kažu da je napadnuto nekoliko organizacija i da je u napadu korišćen trojanac RAT DNSMessenger.
Sajber kriminalci sada koriste Necurs bot mrežu koja trenutno ima više od 6 miliona inficiranih računara širom sveta, za slanje spam emailova koji sadrže ransomware Locky i bankarskog trojanca TrickBot koji inficiraju računare pomoću tehnike DDE napada.
Ransomware Locky se ranije oslanjao na makroe i Office dokumente, ali sa novom verzijom Necursa, za infekciju se koristi DDE exploit.
Osim ove kampanje širenja malvera pomoću DDE napada, otkrivena je još jedna u kojoj se koristi DDE exploit za distribuciju malvera Hancitor (Chanitor, Tordal). Hancitor je downloader koji instalira malvere kao što su bankarski trojanci, malvere koji kradu podatke i ransomware. Hancitor se ranije oslanjao na MS Office dokumente sa omogućenim makroima, i na fišing emailove.
S obzirom da je DDE legitimna Microsoftova funkcija, većina antivirusa ne upozorava i ne blokira MS Office dokumente sa DDE poljima. Osim toga, ni Microsoft ne planira zakrpu jer ovo ne smatra bezbednosnim propustom.
Da bi se zaštitili od ovakvih napada, treba da onemogućite opciju automatskog ažuriranja linkova prilikom otvaranja u MS Office programima. (Open Word →Select File →Options → Advanced, i da zatim, skrolujete na dole do General i zatim da isključite opciju "Update Automatic links at Open").
Ipak, najbolji način za zaštitu je zdrav razum. Ne otvarajte dokumente u emailovima koje niste očekivali i ne otvarajte linkove u dokumentima ako niste proverili izvor.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



