





 Pratite nas preko RSS-a
Ukradeni sertifikat D-Linka korišćen za potpisivanje špijunskog malvera
Vesti, 11.07.2018, 01:00 AM
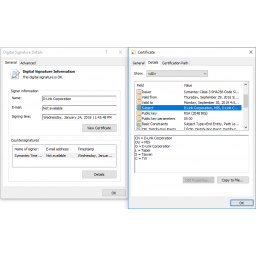
Istraživači kompanije ESET otkrili su novu kampanju u kojoj se zloupotrebljavaju validni digitalni sertifikati ukradeni od tajvanskih tehnoloških kompanija, uključujući D-Link, kojima se potpisuju malveri kako bi izgledali kao legitimne aplikacije.
Digitalni certifikati izdati od strane pouzdanog sertifikacionog tela (CA) koriste se za kriptografsko potpisivanje računarskih aplikacija i softvera i zahvaljujući njima vaš računar veruje takvim programima i pokreće ih bez ikakvih poruka upozorenja.
Međutim, autori malvera koji uvek traže napredne tehnike za zaobilaženje bezbednosnih rešenja, poslednjih godina učestalo zloupotrebljavaju pouzdane digitalne certifikate.
Autori malvera koriste kompromitovane sertifikate koji su povezani sa pouzdanim proizvođačima softvera kako bi potpisali svoj zlonamerni kod, i tako smanjuju mogućnost da njihovi malveri na ciljanim kompanijskim mrežama i uređajima korisnika budu otkriveni.
Istraživači iz kompanije ESET nedavno su identifikovali dve porodice malvera, ranije povezanih sa grupom BlackTech poznatoj po sajber špijunaži. Oba malvera su potpisana korišćenjem važećih digitalnih certifikata koji pripadaju proizvođaču mrežnih uređaja D-Link i još jednoj tajvanskoj sigurnosnoj kompaniji koja se zove Changing Information Technology. Prvi malver, nazvan Plead, je daljinski kontrolisani backdoor koji je dizajniran da krade poverljive dokumente i špijunira korisnike. Drugi malver je kradljivac lozinki dizajniran da prikuplja sačuvane lozinke iz Google Chromea, Microsoft Internet Explorera, Microsoft Outlooka i Mozilla Firefoxa. Istraživači su obavestili i D-Link i Changing Information Technology o ovome, posle čega su kompanije povukle kompromitovane digitalne certifikate 3. i 4. jula ove godine.
Pošto većina antivirusnih programa ne proverava valjanost certifikata čak i kada kompanije povuku svoje sertifikate, BlackTech hakeri još uvek koriste iste sertifikate za potpis svojih malicioznih alata.
"Sposobnost da kompromituju nekoliko tajvanskih tehnoloških kompanija i da iznova koriste njihove sertifikate za potpisivanje kodova u budućim napadima pokazuje da je ova grupa visoko kvalifikovana i fokusirana na taj region", ističu istraživači.
Nije prvi put da hakeri koriste validne sertifikate da bi potpisali svoj malver. Zloglasni crv Stuxnet koji je napao iranska nuklearna postrojenja takođe je koristio važeće digitalne sertifikate.
Takođe, prošlogodišnji napad na CCleaner, u kome su hakeri zamenili originalni softver CCleaner svojim softverom, bio je moguć zahvaljujući digitalno potpisanom ažuriranju softvera.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



