





 Pratite nas preko RSS-a
Ukrajinska Tajna služba upozorila da je mogući novi sajber napad ransomwarea
Vesti, 16.10.2017, 11:00 AM
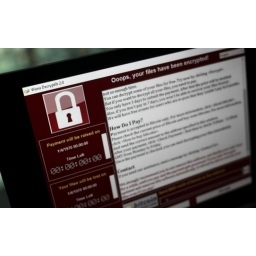
Sećate li se ransomwarea NotPetya? Ukrajinske vlasti su ponovo upozorile građane da se pripreme na novi veliki talas napada koji bi mogao biti sličan onom sa NotPetya ransomwareom koji je u junu zatvorio na hiljade firmi, institucija i banaka u Ukrajini, kao i nekim delovima Evrope.
Prema saopštenju za medije koji je izdala Tajna služba Ukrajine (SBU), sledeći veliki sajber napad mogao bi se dogoditi negde između 13. i 17. oktobra kada Ukrajina slavi Dan odbrane Ukrajine.
Ukrajinske vlasti su upozorile da bi se napad ponovo mogao dogoditi pomoću malicioznog ažuriranja softvera i da bi žrtve mogle biti državne institucije i privatne kompanije.
Napadači koji su organizovali napad NotPetya ransomwareom koristili su upravo tu taktiku - oni su kompromitovali mehanizam ažuriranja ukrajinske firme koja proizvodi knjigovodstveni softver MeDoc i podmetnuli maliciozno ažuriranje koje je sadržalo ransomware.
Malver je paralisao računare u ukrajinskim državnim institucijama i preduzećima, da bi se zatim vrlo brzo proširio preko korporativnih mreža multinacionalnih kompanija koje posluju u Ukrajini ili imaju dobavljače u istočnoj Evropi.
Ukrajina je za napad okrivila Rusiju, koja je odbacila optužbe da je umešana u napad.
Za Ukrajinu sajber napadi nisu retkost. Ova zemlja je i ranije u dva navrata bila žrtva napada na elektrane zbog čega su stanovnici zemlje u dva navrata satima bili bez struje.
Najnovije upozorenje SBU je pre svega namenjeno državnim institucijama preduzećima koji treba da zaštite svoje računare i mreže od bilo kakvih upada koji bi "mogli destabilizovati situaciju u zemlji". SBU je dobio informacije da bi se takav napad mogao dogoditi preko softverskog ažuriranja, slično napadu koji je pogodio zemlju u junu ove godine.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



