





 Pratite nas preko RSS-a
Ukrajinska policija zaplenila servere sa kojih se širio ransomware NotPetya
Vesti, 05.07.2017, 09:30 AM
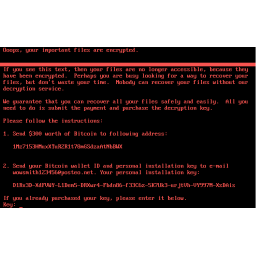
Ukrajinska policija zaplenila je servere firme koja proizvodi softver za knjigovodstvo, za koju se smatra da je, verovatno nesvesna toga, pomogla širenju malvera koji je prošlog meseca napao brojne kompanije širom sveta.
Firma Intellect Service je negirala da je njen softver doprineo širenju malvera. Međutim, stručnjaci za bezbednost tvrde da je do nekih od inicijalnih infekcija došlo preko malicioznog ažuriranja za softver MeDoc, koji je najpopularniji softver za knjigovodstvo u Ukrajini.
Sajber napad u kome je korišćena verzija malvera Petya, pogodio je kompanije širom sveta. U početku se mislilo da je u pitanju napad ransomwarea iza kojeg stoje sajber kriminalci koji žele da zarade.
Ali mnogi sada smatraju da je napad osmišljen i pokrenut sa ciljem da se napadne Ukrajina i unište podaci na inficiranim računarima.
Šef ukrajinske Sajber policije je izjavio da je Intellect Service pre napada ignorisala ponovljena upozorenja da treba da poboljša svoju bezbednost.
"To su im mnogo puta rekle različite antivirusne kompanije", rekao je on. "Zbog ovog ignorisanja, oni će se u ovom slučaju suočiti sa krivičnom odgovornošću."
U odvojenom intervjuu koji su dali Rojtersu, otac i ćerka koji su vlasnici firme Intellect Service su izjavili da nisu odgovorni.
"Šta je ustanovljeno ovih dana, kada niko nije spavao i kada se samo radilo? Proučavali smo i analizirali naš proizvod tražeći znake hakovanja - on nije inficiran virusom i sve je u redu, bezbedan je", kažu iz Intellect Service. "Paket ažuriranja, koji je poslat mnogo pre nego što se virus širio, proverili smo stotinu puta i sve je u redu."
Međutim, stručnjaci iz kompanija Microsoft, Cisco i Symantec, kažu da imaju dokaze da se malver širio preko ažuriranja za softver MeDoc.
Oko 80% kompanija u Ukrajini koristi ovaj softver, koji omogućava klijentima da šalju finansijske dokumente i interno razgovaraju o njima, kao i da ih dostave poreskoj upravi.
Ukrajinska policija je potvrdila da bi se porodica u čijem je vlasništvu firma Intellect Service mogla suočiti sa optužbama za krivično delo ako se ispostavi da je znala za infekciju ali da nije preduzela nikakve korake.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



