





 Pratite nas preko RSS-a
Umesto glasom, hakeri mogu laserom kontrolisati Google Home, Alexu i Siri
Vesti, 06.11.2019, 02:00 AM
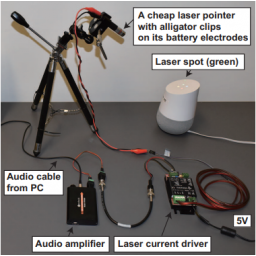
Naučnici sa Univerziteta za elektrokomunikacije u Japanu i Univerziteta u Mičigenu otkrili su način na koji je moguće daljinsko ubacivanje nečujnih i nevidljivih komandi u uređaje kojima se upravlja glasom, za šta su koristili samo lasere usmerene u ciljane uređaje umesto govornih komandi.
Tehniku koju su razvili istraživači su nazvali „Light Commands“. Ona koristi ranjivost u MEMS mikrofonima ugrađenim u popularne sisteme kojima se upravlja glasom, koji greškom reaguju na svetlo kao da je zvuk.
Napadač koji stoji na udaljenosti od nekoliko metara od uređaja može krišom izvesti ovakav napad jednostavnom modulacijom amplitude laserske svetlosti da bi proizveo zvučni pritisak talasa.
"Modulacijom električnog signala u intenzitet svetlosnog zraka, napadači mogu prevariti mikrofone da proizvode električne signale kao da primaju pravi zvuk", kažu istraživači.
Pametni govorni asistenti u telefonima, tabletima i drugim pametnim uređajima, kao što su Google Home i Nest Cam IQ, Amazonovi Alexa i Echo, Facebook Portal, Appleova Siri, podložni su ovakvom napadu.
Budući da tehnika omogućava napadačima da ubacuju naredbe kao legitimni korisnik, uticaj takvog napada može se proceniti na osnovu nivoa pristupa koji imaju glasovni pomoćnici nad drugim povezanim uređajima ili uslugama. Pomoću napada svetlosnim komandama napadači mogu da preotmu i sve digitalne pametne sisteme povezane sa napadnutim pomoćnicima kojima se upravlja glasom i mogu kontrolisati prekidače pametne kuće, otvoriti pametna garažna vrata, kupovati preko interneta, daljinski otključavati i pokretati određena vozila ili otvoriti pametne brave brute-forsingom korisničkog PIN broja.
Tokom jednog od svojih eksperimenata, istraživači su jednostavno uneli naredbu „OK Google, otvori vrata garaže“ u Google Home laserskim zrakom usmerenim u Google Home koji je bio povezan sa vratima i uspešno otvorili garažu.
U drugom eksperimentu, istraživači su izdali istu naredbu, ali ovaj put iz druge zgrade, udaljene oko 70 metara od ciljanog uređaja Google Home, kroz stakleni prozor.
Pored uređaja većeg dometa, istraživači su takođe pokušali napade na razne pametne uređaje koji koriste glasovne asistente, uključujući iPhone XR, Samsung Galaxy S9 i Google Pixel 2, ali oni funkcionišu samo na malim razdaljinama.
Maksimalni domet za ovaj napad zavisi od snage lasera, intenziteta svetlosti i, naravno, mogućnosti ciljanja napadača. Pored toga, fizičke barijere kao što su prozori i apsorpcija ultrazvučnih talasa u vazduhu mogu dodatno smanjiti domet napada.
U slučajevima kada je prepoznavanje govora omogućeno, napadači mogu da prevare funkciju autentifikacije zvučnika konstruišući željene komande od reči koje je izgovorio vlasnik uređaja.
Istraživači kažu da su ovi napadi „laki i jeftini“, te da je za opremu potrebno izdvojiti manje od 400 dolara. Za napade većeg dometa potrebno je dodatno ulaganje od 200 dolara.
Da bi se onemogućili ovi napadi, proizvođači softvera trebalo bi da ponude korisnicima dodatnu proveru autentičnosti pre obrade naredbi.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



