





 Pratite nas preko RSS-a
Zašto žrtve novog ransomwarea DMA Locker nemaju razlog za paniku
Vesti, 04.02.2016, 00:30 AM
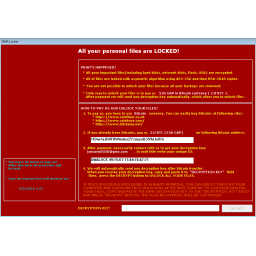
Stručnjaci kompanije Malwarebytes pronašli su način da dođu do enkripcijskog ključa za dešifrovanje fajlova koje je šifrovao ransomware koji se pojavio početkom ove godine a koji je nazvan DMA Locker.
DMA Locker se prvi put pojavio u Poljskoj, a njegove prve verzije prikazivale su obaveštenje o otkupu samo na poljskom. Međutim, autori ovog kripto-malvera radili su na njegovom kodu, tako da je verzijama koje su se kasnije pojavile dodato i obaveštenje o otkupu na engleskom, posle čega se DMA počeo da širi i u drugim zemljama.
Infekciju ovim malverom žrtve mogu prepoznati po obaveštenju o otkupu koje je crvene boje i u kome se od žrtava traži da plate 2 bitcoina (oko 800 dolara) da bi im fajlovi bili dešifrovani.
Nakon analize nekoliko uzoraka DMA, istraživači su zaključili da je malver delo početnika. Iako se u obaveštenju koje prikazuje ransomware tvrdi da malver koristi AES i RSA enkripciju, istraživači su otkrili da su autori DMA primenili sopstveni kripto algoritam a posledica toga je da on može biti razbijen.
Osim toga, ransomware nije zaštićen od reverznog inženjeringa, što omogućava istraživačima da pristupe njegovom izvornom kodu.
Infekcije ransomwareom DMA se dešavaju prilikom preuzimanja i pokretanja malicioznog fajla koji se korisnicima isporučuje putem spam emailova. Kada se DMA instalira, on kreira fajl facturax.exe, koji se kasnije briše kada ransomware šifruje sve fajlove.
Fajl sadrži enkripcijski ključ koji je hardkodovan, i da bi došli do njega, korisnici samo treba da ponovo preuzmu maliciozni fajl iz spam emaila. Enkripcijski ključ se obično može naći na kraju fajla.
U većini slučajeva, ransomwarei samo šifruju fajlove, a ako žrtve žele da dešifruju fajlove, moraju da plate otkup da bi dobile poseban program - dekripter, sa kojim mogu dešifrovati svoje fajlove.
Ovo nije slučaj sa DMA jer su autori ovog ransomwarea mislili da bi bilo dobro da dekriptor ubace u obaveštenje o otkupu, i da tako naprave ransomware koji može šifrovati i dešifrovati fajlove iz istog izvornog koda. Ovaj enkripcijski ključ bi inače bio isporučen korisnicima putem emaila i to kada plate otkup.
Ali sa enkripcijskim ključem u rukama, korisnici samo treba da ukucaju ključ i unesu ga u prazno polje u obaveštenju o otkupu i da na taj način otključaju svoje fajlove.
Iako će članak objavljen na blogu kompanije Malwarebytes biti upozorenje za autore ransomwarea DMA, iz ove kompanije nisu zabrinuti zbog toga jer smatraju da kod DMA mora biti detaljno pregledan ako kriminalci koji stoje iza ovog projekta žele da njihov malver bude ozbiljna sajber pretnja. S obzirom da to može značiti da moraju od početka da napišu veći deo koda, oni bi se verovatno pre odlučili da odustanu od tog projekta.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



