Operacija Endgame 3.0: Srušene mreže tri zloglasna malvera
Sajber hronika, 14. 11. 2025.
 Tri zloglasna malvera koje sajber kriminalci koriste za krađu podataka i daljinsku kontrolu računara uklonjena su u međunarodnoj policijskoj akciji u kojoj je učestvovalo 11 zemalja. Reč je o najnovijoj fazi operacije Endgame, najveće globalne kampanje za demontažu infrastrukture koja podržava industriju sajber-kriminala. Najnovija faza operacije, Endgame 3.0, sprovedena je između 10. i 13. novembra. Tokom akcij je oboreno... Dalje
Nastavljena operacija Endgame: Ugašena mreža od 15.000 zaraženih sajtova korišćena za distribuciju malvera
Sajber hronika, 19. 6. 2026.
 Međunarodna policijska akcija usmerena protiv grupe SocGholish rezultirala je gašenjem infrastrukture korišćene za distribuciju malvera i sanacijom oko 15.000 kompromitovanih veb sajtova. Akcija je sprovedena u okviru operacije Endgame, globalne inicijative za borbu protiv ransomware grupa i drugih oblika sajber kriminala. Prema navodima holandske policije, istražioci su preuzeli kontrolu nad 106 servera i domena... Dalje
Policija zaplenila AVCheck koji sajber kriminalci koriste za skeniranje malvera
Vesti, 2. 6. 2025.
.png) AVCheck, servis koji koriste sajber kriminalci da bi testirali da li komercijalni antivirusni softver detektuje njihove malvere pre nego što počnu da ih koriste, sada je ugašen. Na avcheck.net sada je baner o zaplen sa oznakama Ministarstva pravde SAD, FBI-ja, Tajne službe SAD i holandske policije (Politie). Prema saopštenju na veb sajtu holandske policije, AVCheck je bio jedan od najvećih servisa za borbu protiv... Dalje
Kad korisnici sami instaliraju malver: dramatičan porast ClickFix napada
Vesti, 27. 6. 2025.
 U poslednjih šest meseci zabeležen je dramatičan porast nove vrste sajber napada koji se ne oslanja na ranjivosti u softveru, već na ljudske slabosti. Prema najnovijem izveštaju kompanije ESET, u poslednjih šest meseci ClickFix napadi socijalnog inženjeringa porasli su za neverovatnih 517%, i postali drugi najčešći vektor napada, odmah iza fišinga. Izveštaj ESET-a je otkrio da je ova tehnika primećena u skoro 8% svih... Dalje
Operacija Endgame: Uhapšene četiri osobe osumnjičene za širenje poznatih malvera
Sajber hronika, 30. 5. 2024.
 Evropol je saopštio da je operacija Endgame, koja je koordinirana iz sedišta agencije, rezultirala hapšenjem nekoliko osoba, gašenjem stotina servera i zaplenom hiljada domena. Operacija koja je trajala 3 dana, od 27. do 29. maja, ciljala je takozvane dropper malvere, uključujući IcedID, SystemBC, Pikabot, Smokeloader, Bumblebee i Trickbot. Ovo je najveća operacija koja je ikada izvedena protiv botneta koji igraju... Dalje
Nastavljena operacija Endgame: uhapšeni korisnici malvera Smokeloader
Sajber hronika, 10. 4. 2025.
 U nastavku operacije Endgame, koja je započeta u maju prošle godine, uhapšeno je pet osoba za koje se sumnja da su bili korisnici botneta Smokeloader. Tokom operacije Endgame, zaplenjeno je više od 100 servera koje su koristile glavne operacije distribucije malvera (npr. IcedID, Pikabot, Trickbot, Bumblebee, Smokeloader, SystemBC). Europol je juče objavio da se operacija nastavlja i da se analiziraju podaci... Dalje
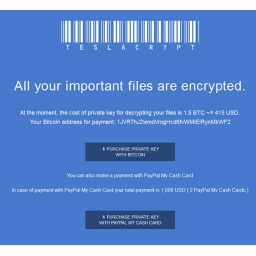 Ransomware TeslaCrypt otkriven je početkom prošle godine, a ubrzo posle toga pojavio se i alat za dešifrovanje fajlova koje je šifrovao ovaj malver. TeslaCrypt je od tada došao do verzija 4.0 i 4.1, ali nažalost, trenutno je nemoguće dešifrovati šifrovane fajlove ako žrtve nisu spremne da kriminalcima plate otkup. Jedna od novina je to što malver više ne koristi ekstenziju za šifrovane fajlove, zbog čega je žrtvama teže da otkriju koji je ransomware u pitanju. U tome može da im pomogne ID Ransomware.