





 Pratite nas preko RSS-a
Facebook se pridružio kampanji obaveštavanja korisnika o infekciji malverom DNSChanger
Društvene mreže, 05.06.2012, 12:04 PM
Prema poslednjim podacima koje je objavio FBI, više od 300000 računara je još uvek zaraženo malverom DNSChanger a većina zaraženih računara se nalazi izvan teritorije SAD. Do 9. jula kada će FBI ugasiti servere pod čijom su kontrolom računari zaraženi ovim malverom ostalo je još nekoliko nedelja. Zbog toga je pokrenuta velika kampanja obaveštavanja korisnika o infekciji DNSChanger malverom, kojoj se juče, prema saopštenju koje je stiglo iz kompanije, pridružio i Facebook.
Menjajući DNS podešavanja i onemogućavajući ažuriranje antivirusnog softvera instaliranog na zaraženom računaru, DNSChanger je manipulisao rezultatima pretrage korisnika zaraženih računara, preusmeravajući ih na zlonamerne sajtove po izboru napadača. Internet serveri pod čijom su kontrolom bili zaraženi računari nalazili su se u SAD. U novembru prošle godine, uporedo sa hapšenjem šestoro Estonaca osumnjičenih za stvaranje bot mreže i ostvarivanje milionskog profita, okružni sud u Njujorku naredio je privatnoj američkoj kompaniji da preuzme kontrolu nad ovim serverima. Međutim, američke vlasti zatražile su tada dodatno vreme potrebno da internet servis provajderi i kompanije identifikuju malver i uklone infekciju sa računara kako se ne bi dogodilo da gašenjem servera zaraženi računari budu isključeni sa interneta.
Rok za gašenje servera koje je bilo zakazano za 8. mart odlukom suda je promenjen a novi termin je 9. juli. Uprkos tome što je od novembra prošle godine pokrenuto nekoliko kampanja obaveštavanja korisnika rezultati su bili ograničeni zbog toga što sistem obaveštavanja nije bio ciljani (obaveštavanje korisnika zaraženih računara) ili se obaveštavanje nije sprovodilo na maternjim jezicima korisnika računara.
U maju se kampanji ciljanog obaveštavanja korisnika zaraženih računara pridružio Google, a od juče je na istom zadatku i Facebook.
Facebook koji je uzeo učešće u Radnoj grupi za DNSChanger ranije ove godine, sada će preduzeti i konkretne korake obaveštavajući korisnike zaraženih računara o infekciji i usmeravajući ih ka stranici sa uputstvom kako da uklone malver sa svog računara ili mreže.
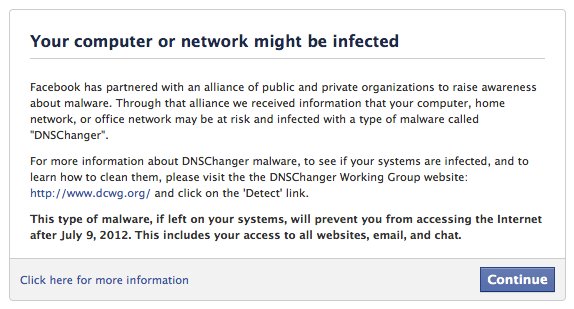
Dakle, ukoliko nakon prijavljivanja na Facebook nalog vidite obaveštenje sa slike ispod, vreme je za akciju čišćenja računara:

Izdvojeno
LinkedIn uvodi nove provere zbog lažnih profila i izmišljenih radnih biografija
LinkedIn uvodi nove načine provere identiteta i radnog iskustva korisnika kako bi otežao pravljenje lažnih profesionalnih profila. Među novim opci... Dalje
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Pratite nas

Nagrade


Prijatelji



