





 Pratite nas preko RSS-a
Napad klonova: Lažni Kaspersky antivirus za mobilne telefone
Mobilni telefoni, 16.05.2014, 10:00 AM
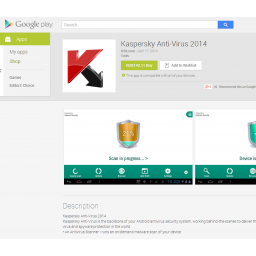
Lažni antivirus programi se sve češće pojavljuju u prodavnicama aplikacija. Kaspersky Lab je nedavno našao dva takva programa koji su imitirali Kaspersky proizvode u dve različite prodavnice aplikacija za mobilne uređaje.
Prva lažna aplikacija je otkrivena u Windows Phone prodavnici. Ovo je samo po sebi bilo neuobičajeno zato što prevaranti imaju tendenciju da ciljaju korisnike Androida preko Google Play prodavnice, što je rezultat velike popularnosti ove platforme. Aplikacija o kojoj je reč mogla se naći pod imenom Kaspersky Mobile. Činjenica da takav program ne postoji u Kaspersky Lab liniji proizvoda ukazuje da prevaranti nisu očekivali da iko primeti neslaganje. Još jedna zanimljiva karakteristika ove lažne aplikacije je činjenica da su korisnici morali da plate za nju. To znači da su tvorci istog trenutka krenuli da zarađuju novac bez potrebe da osmisle dodatne prevare kao na primer zahtevanje isplate za uklanjanje malvera koji je navodno bio otkriven na računarima korisnika.
Druga lažna aplikacija koja zloupotrebljava Kaspersky Lab brend se prodavala u Google Play prodavnici pod imenom Kaspersky Anti-Virus 2014. Opet, nema Kaspersky Lab proizvoda za mobilne telefone sa tim nazivom. Slika korišćena na stranici lažne aplikacije je jednostavno bila kopirana sa zvanične stranice Kaspersky Internet Security za Android. Za razliku od aplikacije koja se prodaje u Windows Store prodavnici, tvorci ove lažne aplikacije se nisu čak ni potrudili da dodaju simulator skenera - funkcionalnost je bila ograničena na nasumičnu seriju izveštaja koji se pojavljuju iznad “zvaničnog” logoa.
“Priča o plaćenom lažnom antivirusnom programu za mobilne telefone počela je sa pojavom Virus Sheilda u Google Play prodavnici. Sada možemo da vidimo kako jedna uspešna prevara izleže bezbroj kolonova. Prevaranti koji žele da brzo zarade novac od nepažljivih korisnika prodaju desetine lažnih aplikacija, kopiraju dizajn ali ne i funkcionalnost originala”, komentariše Roman Unuček, viši analitičar za malver u Kaspersky Labu. “Sasvim je moguće da će sve više i više ovih lažnih aplikacija početi da se pojavljuje. Jedno je sigurno, bezbednosni mehanizmi postavljeni od strane zvaničnih prodavnica ne mogu da se nose sa ovom vrstom prevare.”
Više o lažnim antivirusnim programima za mobilne telefone i drugim lažnim aplikacijama možete naći na zvaničnom sajtu za analitiku Kaspersky Lab-a.


Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



